
Grokは、ユーザーの度肝を抜くという点において、これまで一度も期待を裏切ったことがありません。
つい先ほど、セキュリティ企業のClarocが、Grokで構築された3.5万個以上のアプリがログインなしでアクセス可能な状態になっており、その一部から企業の機密情報や個人のプライバシーが直接漏洩していることを発見しました。
最も目を引くのは、イーロン・マスク氏自身の会社であるSpaceXSI(SpaceXとxAIが合併した会社)やXもその中に含まれていることです。
従業員のオンボーディング計画、営業の顧客データ、広告の提案書など……自社の内部情報まで丸裸にされてしまいました。
さらに、合併していないテスラも無傷では済みませんでした。あるサービスセンターの評価シートが公開Webページ上に晒され、22名の技術者の氏名、業務効率、ボーナスの状況が誰でも見られる状態になっていたのです。
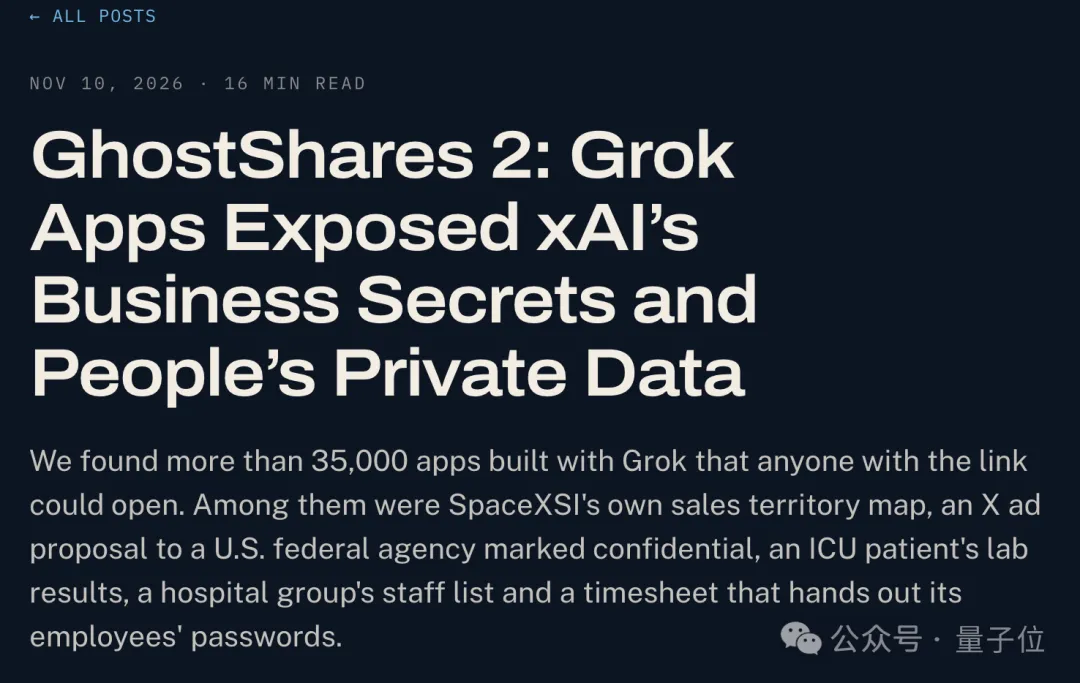
さらに呆れるのは、自社製品を使っていた自社の従業員が被害に遭っただけでなく、漏洩した内容に一般人の機密情報まで含まれていたことです。
そこには、ICU(集中治療室)患者の検査結果、画像診断、人工呼吸器の使用記録、さらには企業従業員の平文のアカウントパスワードなどが含まれていました。
なんということでしょう。Grokを使うと、もれなく「ワンクリック個人情報晒し(ドキシング)」が無料で付いてくるとでも言うのでしょうか?
一体何が漏洩したのか?
具体的には、Clarocは調査の初期段階で43,551個(うち37,571個がオンライン状態)のGrok BuildアプリのURLをテストし、オンラインアプリの94.7%がログインなしで開けることを発見しました。
もっとも、これらのアプリの大部分は、私たちが作るようなミニゲームや電卓といった、いわゆる「AIが量産したガラクタ」です。
しかし、砂金を探すようにモデルによるスクリーニングと手動のサンプリングを行った結果、Clarocはそのうちの約650〜800個のアプリに機密データが含まれていると推定しました。
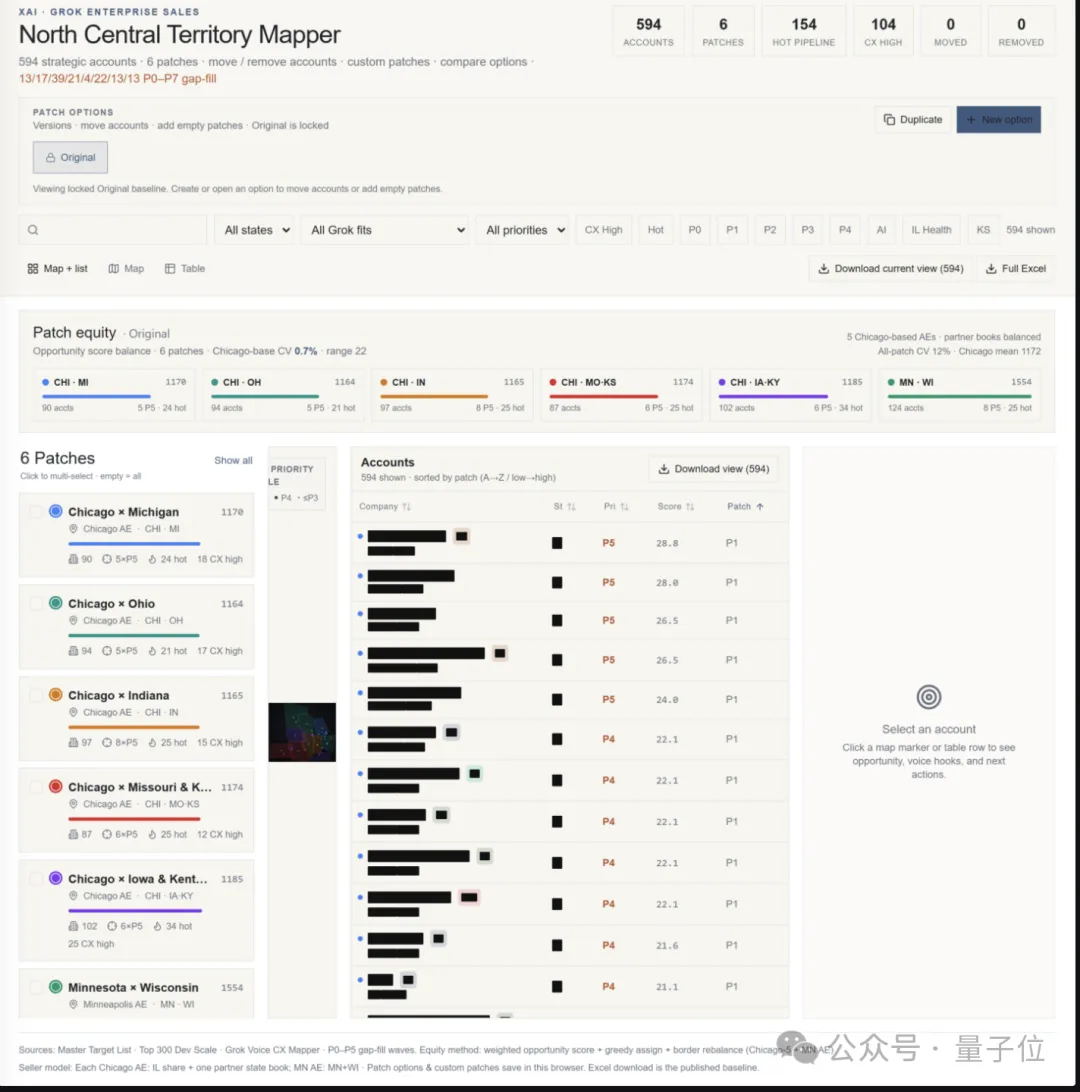
関係する組織には、SpaceXSI、X、およびその他30社の企業が含まれており、そのうち6社はフォーチュン500企業に名を連ねています。
これらのデータがどれほど機密性の高いものなのか、いくつか例を挙げてみましょう。
1、患者の検査結果、画像診断、人工呼吸器の使用状況を含む、ICU患者のブリーフィング資料。
2、18個のアカウントの平文パスワードがスクリプトに書き込まれ、ページにアクセスした人なら誰でもダウンロードできる状態になっていた、ある請負業者の勤怠管理アプリ。
3、戦略的顧客アカウント、商談機会、内部チーム情報を含む、SpaceXSIの社内営業ツール。
4、従業員の氏名、業務効率、ボーナス状況を含む、テスラ・サービスセンターの評価シート。
……
これらを見てみると、「一体どこの誰がVibe Codingで作ったものに自分のパスワードや健康診断の結果を記録するんだ」とツッコミたくなるケースがあるのは確かですが、Grokがそれをそのまま一般公開してしまったというのも、あまりにも常軌を逸しています。
では、本来なら社内だけでやり取りされるはずのこれらのデータが、なぜ公開Webページ上に現れたのでしょうか?
ランダムなリンクが、なぜ情報漏洩の入り口になったのか?
簡単に言うと、Grokを使ってVibe Codingを行う際、公開された各アプリには 随机名称.grok.me のような形式の独立したURLが割り当てられます。
これらのランダムな名前はいくつかの単語で構成されており、他人に推測されにくくすることを意図して設計されています。しかし問題は、URLが推測しにくいからといって、アクセス権限が安全であるとは限らないという点です。
Clarocは、これらのアプリのURLがパッシブDNS(Passive DNS)データベースを通じて一括で特定できることを発見しました。
簡単に説明すると、誰かがWebサイトにアクセスするたび、コンピュータはDNSを通じてドメイン名に対応するサーバーのアドレスを照会する必要があります。一部のDNS解決サービスはこれらの照会記録を収集し、検索可能なデータベースに保存しています。
その結果、以下のような発見ルートが形成されました。
誰かがアプリにアクセスする → DNS照会の記録が残る → ドメイン名がパッシブDNSデータベースに入る → 外部の人間がアプリのURLを一括で特定する。
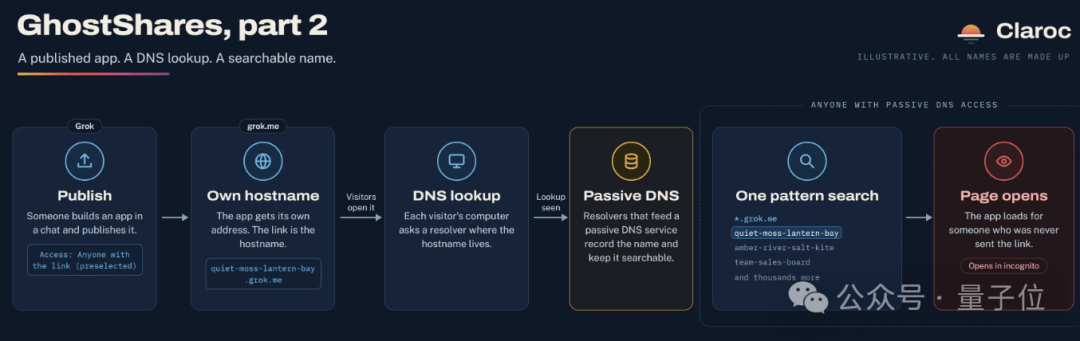
もしアプリのアクセス権限が「リンクを知っている全員」に設定されていれば、URLさえ見つければ誰でも直接開くことができます。
つまり、GrokはランダムなURLによってアプリを発見されにくくしただけで、アクセス制御の問題を根本的に解決してはいなかったのです。
公平を期すため、ClarocはChatGPTのアプリでも比較テストを行いました。そのアプリのURLも同様にパッシブDNSに記録される可能性がありますが、共有パネルのデフォルト設定は「自分のみ」になっています。たとえ他人がURLを見つけたとしても、アクセスすることはできません。
これについてはChatGPTの1勝です!
さらに、Grokが生成するコードの信頼性やチーム権限の処理方法を検証するため、Clarocはその後、架空のデータを使って4人の営業チーム向けの顧客管理アプリを独自に構築しました。
Grokは確かにGoogleとXのログイン機能を自動的に追加しましたが、研究者がコードを確認したところ、初歩的なミスが見つかりました。
アプリはまずログインした人をチームに追加し、その後でその人がチームメンバーかどうかをチェックしていたのです。つまり、先にグループチャットに招待してから、グループの一員かどうかを確認するようなものです。
これでは全員がメンバーとして扱われてしまいます……
その後、研究者が一度も招待されていないGoogleアカウントを使ってログインしたところ、すべての顧客データが見られただけでなく、1件のレコードの変更と、別のレコードの削除にまで成功してしまいました。
つまり、その気になれば、Grokの扉は誰に対しても常に開かれているということです。
公式の回答と今後の展開
この問題が発覚した後、SpaceXSIはメディアに対し、作成者が自ら共有しない限りアプリは非公開であり、公開するには複数のステップを経る必要があると説明しました。
また同社は、従業員アカウントのデフォルト設定は「自分のみ」になっており、アプリを公開するには意図的に権限を変更する必要があると主張しています。
しかしClarocによると、彼らがテストに使用した有料アカウントでは、公開パネルで最初から選択されていたのは「リンクを知っている全員」だったといいます。
ここで重要なのは次の点です。
公開前に非公開であることと、公開時にデフォルトで誰にアクセスを許可するかは、まったく別の問題です。
もしそのまま「公開」をクリックし続けて、最終的に事前選択されたアクセス範囲が「リンクを知っている全員」のままであれば、何度確認ステップを踏んだところで、自動的にチームメンバーのリストが適用されるわけではありません。
研究者たちは、Grokの既存の権限制御機能についても検証を行いました。
「自分のみ」に切り替えた後は、部外者がページやデータAPIにアクセスしようとしてもすべて拒否されました。また、公開を取り消せば、数秒以内にアプリをオフラインにすることもできました。
つまり、Grokには使える保護機能自体は備わっています。問題は、ユーザーが社内ツールを公開する際に、これらの保護措置が実際に適用されていたかどうかです。
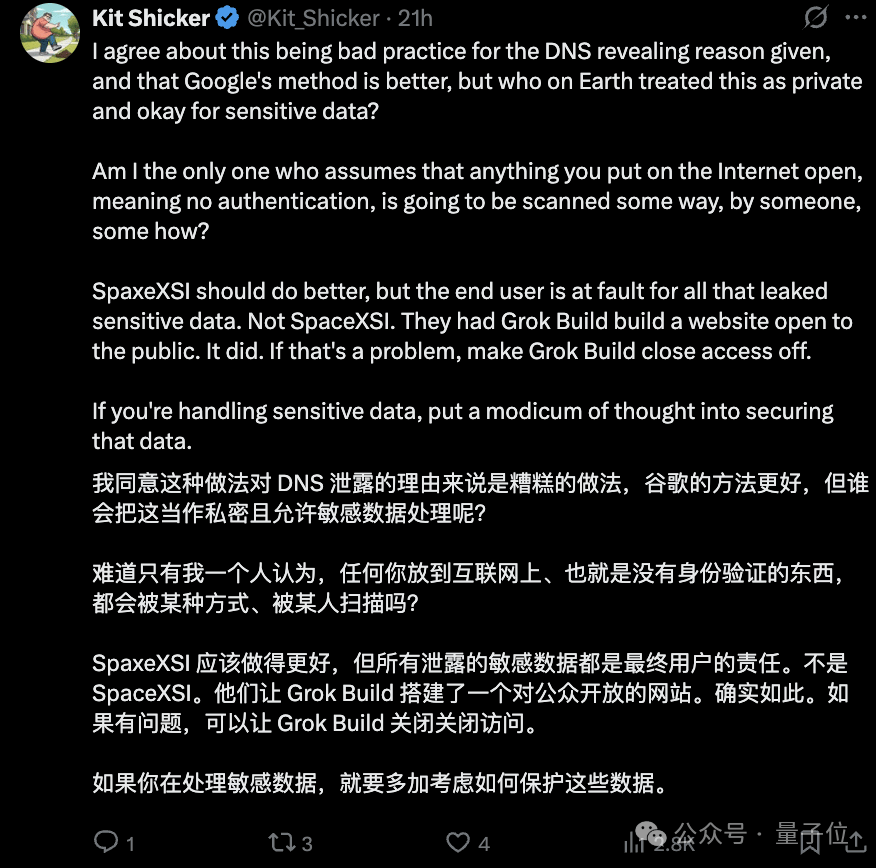
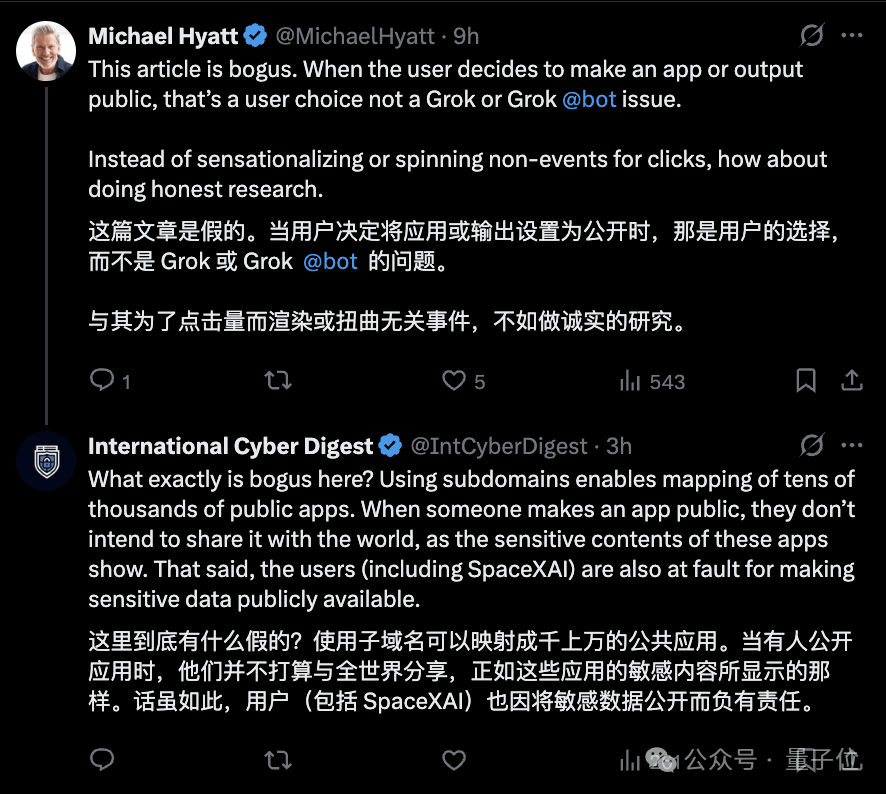
現在、この件はX(旧Twitter)上で議論を呼んでおり、ユーザー自身が権限を開放したのだと考える人もいれば、Grokの権限設定に問題があると考える人もいます。
その後の対応についてですが、Ars Technicaが取材のメールを送ってから数時間以内に、SpaceXSIは関連リンクの削除を開始しました。
記事が公開された時点で、SpaceXSIおよびXの従業員が作成した24個のアプリはすべてオフラインになっています。
しかし、他のユーザーが作成した大量のアプリは依然としてアクセス可能な状態にあり、Clarocは影響を受ける組織への直接の連絡を独自に開始しています。
プラットフォーム側が影響を受けた他の顧客に対して自主的に通知を行うかどうかについて、Ars Technicaはまだ明確な回答を得られていません。
参考リンク:
[1] https://arstechnica.com/security/2026/11/grok-build-coding-agent-leaks-oodles-of-confidential-info-some-belonging-to-spacexsi/
[2] https://blog.claroc.io/ghostshares-grok-build-apps/