
見つけるだけで、直す気はない。
最近、AIによるバグ発見をめぐる状況は、どこか二極化しているように見えます。
一方では、AIが本気を出して片っ端から過去を遡って調査し、まずPHPの基盤における重大なセキュリティ脆弱性を掘り起こしたかと思えば、続けて948個ものLinuxカーネルの脆弱性を暴き出しました……
もう一方では、オープンソースコミュニティが崩壊寸前に追い込まれています。「脆弱性を見つけたのはいいけど、ちゃんと直してくれよ!」と。
昨日、サイバーセキュリティ企業のVulnCheckは、Anthropicの**プロジェクト・グラスウィング(Project Glasswing)**に関する成績表を公開しました。
レポートによると、プロジェクト・グラスウィングの立ち上げから7ヶ月が経過した現在、Claudeが掘り起こした脆弱性候補は累計37,966件に達しています。
しかし現時点で、公開記録上「修正済み」となっているのはわずか217件に過ぎません。
VulnCheckは思わず疑問を呈しています。あの鳴り物入りで始まったサイバーセキュリティの「Mythos時代」は、本当に到来したのでしょうか?
3.8万個の脆弱性、一体いくつ直ったのか?
まずは、Anthropicが今年4月に大々的に発表した「プロジェクト・グラスウィング」について振り返っておきましょう。
このプロジェクトは、Claudeを活用して重要なソフトウェアやオープンソースプロジェクトのセキュリティ脆弱性を大規模に発掘し、テクノロジー企業やオープンソースのメンテナーと連携して修正を推進することで、悪用される前にセキュリティリスクを排除することを目的としています。
この名称には2つの意味が込められています。1つは、セキュリティ脆弱性がグラスウィング・バタフライ(透かし羽の蝶)のように、何十年も目の前に隠れていながら誰にも気づかれない存在であること。もう1つは、透明性そのものが一種の保護になるという考えから、より透明性の高いセキュリティ研究と脆弱性開示の仕組みを通じて、ソフトウェアシステムにより良い防御をもたらしたいというAnthropicの願いです。
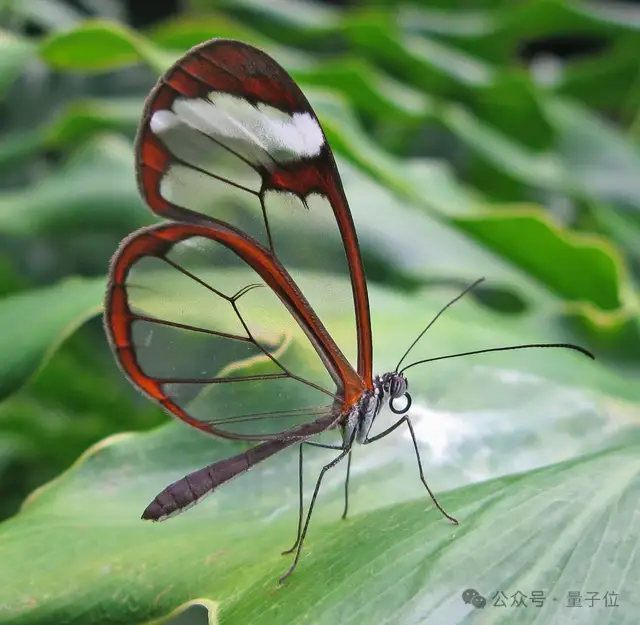
△グラスウィング・バタフライ(和名:ツマグロスカシジャノメ、学名:Greta oto)|画像出典:Wikipedia
立ち上げ当初、Anthropicは1億ドル分のモデル利用枠と、オープンソースのセキュリティに対する400万ドルの寄付を提供すると宣言し、同時に同社のサイバーセキュリティ向け切り札モデルであるClaude Mythos Previewがすでに数千件の危険度「高(High)」および「緊急(Critical)」の脆弱性を発見したと発表しました。その後、この計画には多くの賛同が集まり、Apple、Google、Microsoft、AWS、NVIDIAなどの巨大企業が次々と参加しました。
しかし、現実はどうでしょうか?
VulnCheckが継続的に追跡しているデータによると、11月初旬の時点でAnthropicが発見した脆弱性候補は37,966件に達していますが、脆弱性開示台帳で**「修正済み」とマークされているのはわずか217件**です。
それと同時に、無効なデータも積み上がり続けており、そのうち取り下げられた脆弱性は419件、重複は1,654件にも上ります。
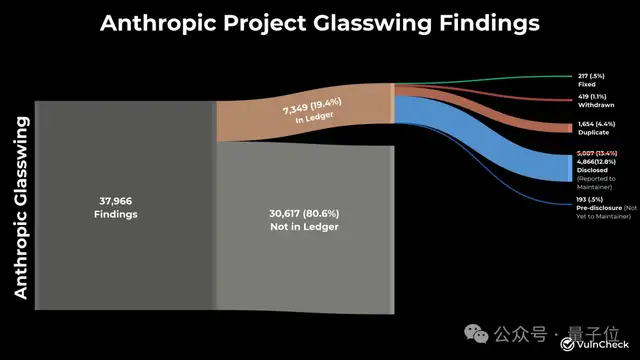
△画像出典:VulnCheck
このギャップはさらに加速度的に広がっています。
直近のわずか2ヶ月間で、脆弱性候補は1.2万件近く急増したにもかかわらず、修正済みの記録はわずか15件しか増えていません。
さらに、VulnCheckが追跡したAnthropicに起因する442件のCVE(共通脆弱性識別子)は、2026年に世界で公開されたCVE総数のわずか0.5%に過ぎません。
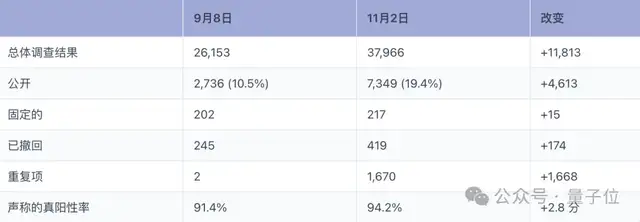 △画像出典:VulnCheck
一方、Anthropicの公式発表データによると、11月2日時点で37,966件の候補のうち、6,376件が外部のセキュリティ専門家によるレビューを受け、そのうち6,009件が有効な発見として確認されました。現在、5,087件がソフトウェアのメンテナーに報告され、629件でアップストリームのパッチが適用されています。
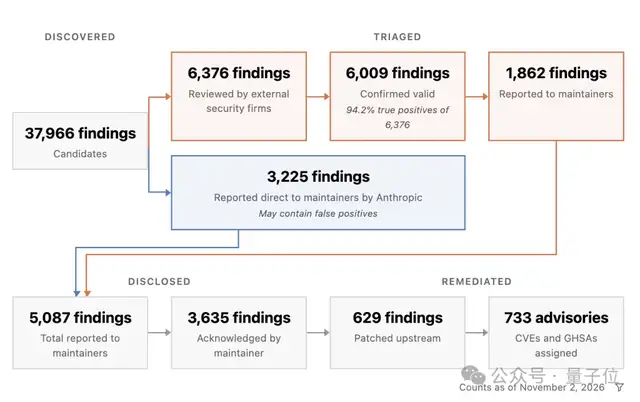
集計基準の違いにより修正数に多少の差異はあるものの、双方は同じ問題に注目しています。
AIによるこれほど猛烈なペースでの脆弱性発掘には、人間のレビューが到底追いつかないということです。
Anthropic自身も早くからこの点に気づいていました。公式にも、人間による検証能力の深刻なボトルネックが、脆弱性のレビューと開示の効率を大きく制限していると認めています。
そこで10月8日、Anthropicは「OSS Scanner」というサービスを開始しました。
オープンソースプロジェクトのメンテナーが自ら申し込むことで、Claudeに自分のコードを無料でスキャンしてもらえる仕組みです。これにより、モデルが生成した脆弱性レポートは、Anthropicによる人間のレビューを待つことなく、メンテナーに直接送信されるようになります。
オープンソースのメンテナーは修正しきれない
AIは、私たちが40年間滞納してきた技術的負債を今すぐ一括返済するよう迫っています。
このデータのギャップの裏で、最も苦しんでいるのはオープンソースのメンテナーたちです。VulnCheckは、ネットワークデータ転送ツールのcurlを例に挙げてこの現状を説明しています。
11月初旬、curlのメンテナーであるDaniel Stenberg氏の元に、再びAnthropicから「大量の贈り物」が届きました——45件もの脆弱性レポートです。
それ以前から、Daniel氏は自身のブログで、絶え間なく押し寄せるレポートの波にコアメンテナーたちが押しつぶされそうになっていると綴っていました。
私たちの目標は、溺れ死なないことだ。(We aim to not drown.)
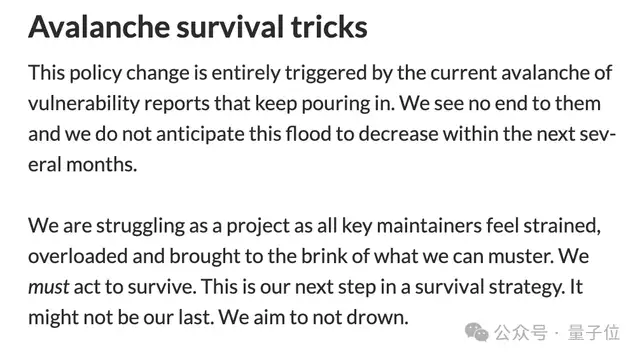
これほど膨大な量のレポートに対処するため、Daniel氏はcurlのセキュリティ脆弱性の処理ルールを変更すると発表しました。危険度が「低」および「中」の脆弱性についてはGitHubでの公開議論に切り替え、より多くのコミュニティ開発者にレビューを手伝ってもらうようにしたのです。
現在、curlがすでに公開した34件のレポートのうち、19件はセキュリティ脆弱性に該当しないと判定され、6件は危険度「低」の脆弱性であることが確認されました。
VulnCheckはレポートの中で皮肉を込めてこう述べています。「以前はすべて重大な脅威だと言っていなかったか? 今になってみれば、プロジェクト・グラスウィングは他人のレビュー作業を増やす以外に、たいして役に立っていないのではないか?」
しかし実際のところ、Anthropicは確かにcurlの重大な脆弱性を掘り起こした実績があります。
今年9月、AnthropicはClaudeを使ってcurlのUse-After-Free(解放後使用)メモリエラーを発見しました。特定の条件を満たすと、悪意のあるサーバーがこれを悪用してリモートコード実行(RCE)を引き起こす可能性さえありました。
Daniel氏は、これはここ数年のcurlにおいて最も深刻な脆弱性の1つだと述べています。
ただ、見方を変えれば、VulnCheckのこのレポートは自社の宣伝のようにも見えます。なぜなら、彼らが批判しているプロジェクト・グラスウィングの課題は、VulnCheck自身が提供している脆弱性インテリジェンスや優先順位付け管理サービスとまさに合致しているからです……
One More Thing
ここまで読んで、こう思う人もいるかもしれません。「Claudeがそこまで優秀なら、問題を見つけたついでにそのまま直してしまえばいいのでは?」
実際、AnthropicはすでにAIに修正パッチの候補を生成させています。
ただ、開発者たちは「AIによるバグ修正にはもううんざり」なのです……。あるネットユーザーが言うように、「LLMに修正プログラムを生成させること自体は難しくないが、難しいのはオープンソースプロジェクト側がそれを採用したいと思うかどうかだ」というのが本音でしょう。
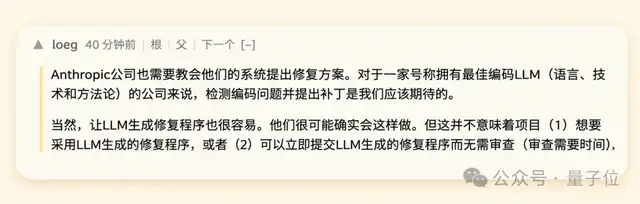
AIが作ったパッチをレビューする作業量は、時として自分で一から書き直すのとほぼ同じくらいかかります。
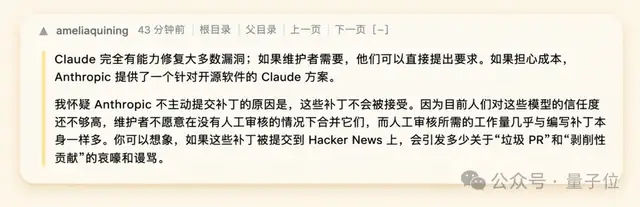
こうした状況はよく「1本のろうそくに火を灯したら、かえってさらなる暗闇が照らし出された」という状態に似ています。AIが1つの問題を見つけて修正を始めますが、それを直すためにコード内により複雑なロジックを追加してしまい、最終的に1つのバグを直した代わりに、10個の新しい問題を引き起こすのです。
「AIは何かを追加するのは非常に得意だが、実は削除してもいいものがあることには気づけない……」
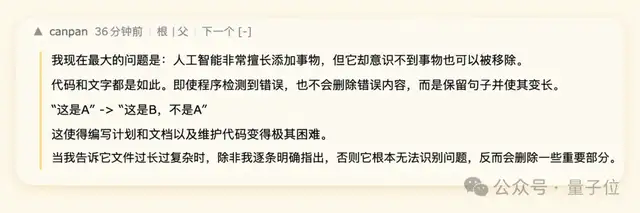
ですから、少なくとも現時点では、これらの最強モデルが掘り起こした穴は、やはり人間自身が埋めるしかなさそうです。
参考リンク:
https://www.vulncheck.com/blog/anthropic-glasswing-november-update