
Cogent と OpenAI が連携し、企業向けのサイバー防衛ファクトリーを構築 | OpenAI
2026年11月10日
スタートアップ
Cogent は OpenAI のモデルと企業のコンテキスト(Context)を組み合わせ、エージェント(Agent)を通じて脆弱性の自動修復を支援しています。
-
企業規模: スタートアップ
-
地域: 北米
-
業界: テクノロジー
-
利用製品: API, Codex, Daybreak
-
75%:平均修復時間(MTTR)を 75% 短縮
-
5x:脆弱性のトリアージ処理能力が 5 倍に向上
企業がかつてないほどのセキュリティリスクに直面する様子を目の当たりにする中で、Cogent Security は、最も困難な課題は脆弱性の「発見」ではなく「修復」にあることに気づきました。脆弱性の修復作業は非常に複雑であり、多くの場合、複数のチームにまたがって行われます。これには、攻撃者がその脆弱性をどのように悪用するか、どのビジネスシステムが危険にさらされているか、そしてどのように安全に変更を加えるかといった、企業の環境に対するコンテキストの理解が不可欠です。
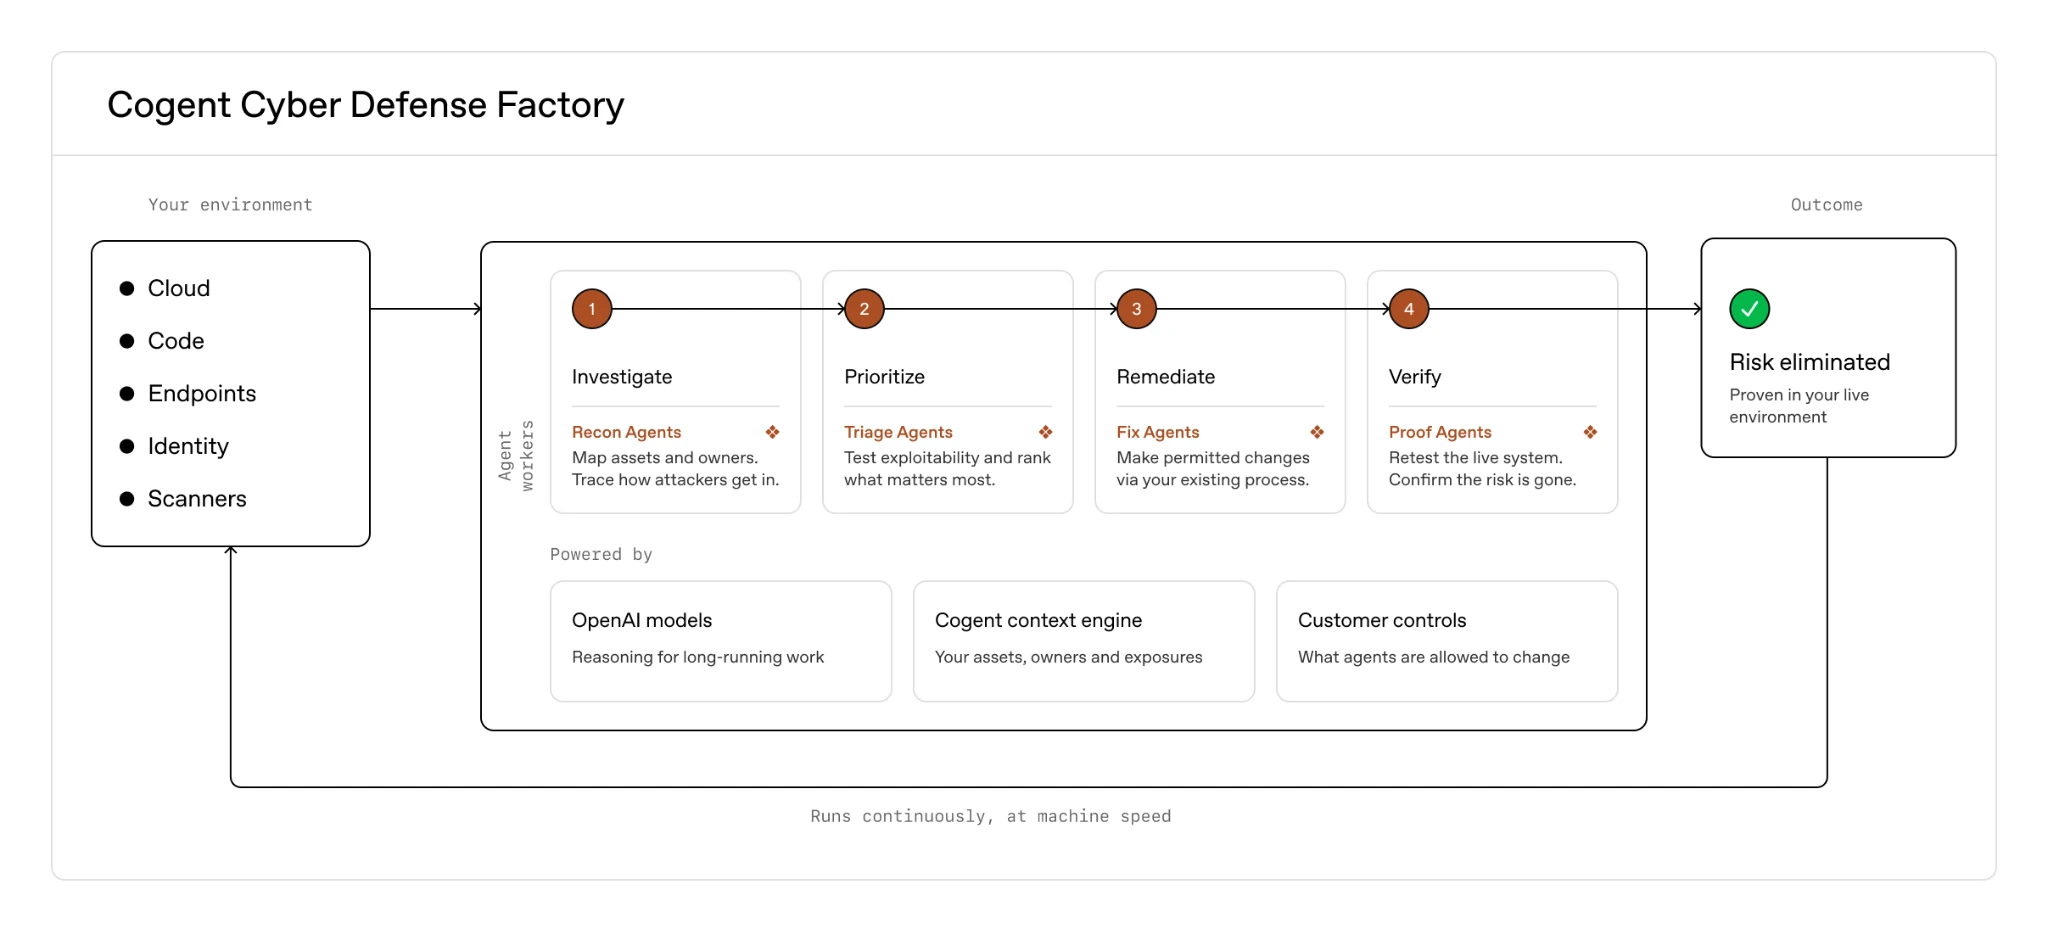
Cogent は、こうしたリスクを自律的に発見して排除するために、企業向けの「サイバー防衛ファクトリー(Cyber Defense Factories)」を構築しました。これらの防衛ファクトリーは、脆弱性の発見と悪用がますます加速する状況に対応するため、防衛側が機械のスピードで行動できるように設計されています。
同社の AI エージェントは、GPT‑6.1 Sol および GPT‑5.6 を企業のコンテキストや制御メカニズムと組み合わせることで、調査から検証済みの修復に至るまでの全プロセスを処理します。これらのエージェントは、リスクの露出面を評価し、承認された変更を実行し、リスクが排除されたことを確認できます。さらに、Cogent は Cyber と Daybreak を活用して内部調査を行い、攻撃経路や防衛能力の探索を進めています。
「長期的なタスクを維持できる OpenAI モデルの能力は、企業のセキュリティ防衛に新たなレベルの自律性をもたらしました。今や AI エージェントは、調査から修復の検証に至るまでのワークフロー全体を完結させることができます。」
—— Geng Sng 氏、Cogent 共同創業者兼最高技術責任者(CTO)
エージェントへのコンテキストと行動権限の付与
Cogent のコンテキストエンジン(Context Engine)は、顧客ごとに、資産、脆弱性、アイデンティティ、所有関係、および依存関係を網羅するエンタープライズナレッジグラフを維持します。専用のバックグラウンドエージェントが各セキュリティツールやシステム間の情報を継続的に照合・統合することで、調査エージェントと修復エージェントが企業環境について一貫した認識を持てるようにしています。
GPT‑6 Astra は、この作業における事前の計画立案と複雑な推論を担当します。これにより、Cogent の共同創業者兼 CTO である Geng Sng 氏が「エンタープライズグレードのメモリハーネス(memory harness)」と呼ぶ仕組みが実現しました。同氏は、「新しいタスクが発生するたびに、世界がどのような姿をしているかを一から学び直す必要はありません」と述べています。コンテキストを再利用することで、レイテンシと推論コストが削減されるだけでなく、結果のばらつきも抑えられます。
Cogent のエージェントポリシー(Agent Policies)は、各企業で許可されている変更や承認要件を定義しており、ポリシー実行エンジンである TRACE が、実行前にポリシーに基づいてツール呼び出し(Tool Calls)をチェックします。これらのチェックは決定論的に行われるため、追加のモデル推論は必要ありません。
エージェントゲートウェイ(Agent Gateway)は独立して認可をチェックし、リスクの高い作業は隔離されたサンドボックス内で実行できます。顧客は、調査タスクの委任、変更に対する承認の義務付け、あるいは限定された範囲内での自律的な修復を許可することができます。
脆弱性の公表から修復の検証まで
Web サイトの稼働に使用されるプログラミング言語 PHP において、「PHP2Shell」と呼ばれる深刻なセキュリティ脆弱性が公表された際、顧客は自社の環境にすでに展開されていた Cogent の「サイバー防衛ファクトリー」に支援を求めました。
GPT‑6.1 Sol と GPT‑6 Astra は、調査と修復計画の立案に高度な推論機能を提供しました。Cogent のコンテキストレイヤーを活用することで、エージェントは影響を受けるシステムを特定し、リスクの露出度を評価した上で、アプリケーションの依存関係や運用上の制約を考慮した修復計画を策定しました。その後、顧客が定義した承認および実行ワークフローを用いて修復作業をオーケストレーションし、問題が解決されたことを検証しました。
Cogent の報告によると、顧客は「サイバー防衛ファクトリー」を利用して脆弱性をより迅速に解決し、調査能力を拡大しています。Cogent を活用することで、ある Fortune 1000 の自動車業界の顧客は、深刻度の高い脆弱性の平均修復時間を 75% 短縮しました。また、ある Fortune 500 の IT サービス企業の顧客は、脆弱性のトリアージ処理能力を 5 倍に向上させました。
取引プラットフォームの MarketAxess は、どのリスク露出ポイントを優先的に修復すべきかを判断する上で Cogent が役立ったと述べています。MarketAxess のグローバル最高情報セキュリティ責任者(CISO)である Vijay Bala 氏は次のように語っています。「Cogent は、攻撃者の視点から当社の環境を精査することができます。インターネットから脆弱なシステムに至る経路を追跡し、その経路上にあるセキュリティ制御措置をチェックしてくれます。現在、当社の修復作業は、最大のリスク箇所と、攻撃者が侵入に利用する可能性のある経路に集中させることができています。」
Cogent が OpenAI モデルと Codex を基盤に選んだ理由
Cogent はクローズドソースおよびオープンソースの代替手段を継続的に評価していますが、OpenAI のモデルは長期的なセキュリティタスクにおいて、より強力な推論能力、より高い忠実度、技術的なコードベースにおけるハルシネーションの少なさ、そしてより信頼性の高い実行パフォーマンスを備えていると指摘しています。これらのモデルは、修復ワークフロー全体でコンテキストを失うことなく、直列および並列でツールを連鎖的に呼び出すことができます。
Cogent は、複雑な調査においては推論の質を優先し、比較的単純な作業においてはコストを優先しています。汎用的な実行タスクには GPT‑6.1 Sol を使用し、高度な推論をあまり必要としない日常的な脆弱性管理タスクには GPT‑5.6 を使用しています。
「他のプロバイダーと比較して、OpenAI のモデルはコスト効率に優れています。これは当社にとって、特に大規模なエージェントスウォーム(Agent Swarms)を稼働させる際に非常に大きな強みとなります。」
—— Geng Sng 氏、Cogent 共同創業者兼最高技術責任者(CTO)
また、OpenAI モデルを使用することで、Cogent が修復やパッチ適用のために構築する必要のある付随ソフトウェアの量も削減されました。「以前であれば基盤となるハーネス(harness)レベルで行わなければならなかった多くの作業が、今では不要になりました」と Geng 氏は語ります。さらに同氏は、OpenAI API が「リクエストのルーティングとエージェントのオーケストレーションを簡素化し、社内のエンジニアリングのオーバーヘッドを大幅に削減するとともに、複雑なセキュリティワークフローの市場投入までの時間を短縮してくれた」と述べています。
Cogent のエンジニアの多くは、開発時にも Codex を選択しています。Geng 氏によると、ペアプログラミングを行う際の生産性がより高まっているとのことです。