
PPIO Sandbox:「クラウドPC」をすぐに使えるAPIへ
最近、「Personal Agent(パーソナルエージェント)」がAI分野で最もホットな話題の1つとなっている。
しかし、業界内の議論の大半はプロダクトやインタラクションの側面に集中しており、Personal Agentを支える基盤の本質は「実行レイヤー」に潜んでいる。
実際に「手を動かせる」これらのAgentの背後には、いずれも専用の独立した実行環境が用意されている。Metaはユーザー1人ひとりにMuse Secure VMを割り当て、Manusはタスクごとに独立したクラウド仮想マシン(VM)を割り当て、OpenAIはdotごとにクラウドPCと仮想ブラウザを提供している。
Personal Agentの安定稼働には、この専用の「クラウドPC」が欠かせない。そしてPPIO Sandboxが行ったのは、まさにこの「クラウドPC」をすぐに使えるAPIとしてパッケージ化し、パーソナルオフィスアシスタント、パーソナルリサーチアシスタント、パーソナルプログラミングアシスタントといったPersonal Agentのユースケースに向けた専用ソリューションを提供することだ。
01 対話から実践へ:Personal Agentで何が起きたのか?
汎用Agentは進化を続けているが、Personal Agentと従来のAgentプロダクトには一体どのような違いがあるのだろうか。
まず第一に、Personal Agentはタスク中心ではなく「ユーザー中心」であるという点だ。
Manusを例に挙げると、旧世代のManusは典型的なタスク型Agentだった。ユーザーが指示を出し、システムが仮想マシンを立ち上げ、実行が完了して成果物を納品すると即座に回収・破棄され、タスクの終了に伴いすべてがリセットされる。Manus公式も「通常のチャットは毎回ゼロから始まり、昨日行った作業にアクセスすることはできない」と率直に認めている。対照的に、Personal Agentは同一のユーザーに対して長期的なサービスを提供する。ユーザー個人の好みや認可済みアカウント、進行中のタスクなどがユーザーのアイデンティティと長期的に紐づき、複数のタスクにまたがって継続的な蓄積と知見の集約が可能となる。
次に、「ユーザー中心」という前提において、Personal Agentは長時間の継続稼働をサポートしなければならない点だ。
従来のタスク型Agentは「呼ばれたら動き、終われば消える」スタイルが一般的だったが、Personal Agentは常駐型である。OpenAIによるdotsの公式な定義はalways-on(常時オンライン)であり、「対話の合間も作業を継続して進める」とされている。MetaもMuseを「24時間365日あなたに代わってタスクを完了するパーソナルアシスタント」と位置づけている。ユーザーがクライアントを閉じてもバックグラウンドで動作し続け、重要な進捗があった場合や意思決定の確認が必要な場合にのみ、能動的にユーザーへ通知を行う。
これらに加え、見落とされがちだが極めて重要な側面がある。受動的に応答するのではなく、自発的に推進するという点だ。ユーザーの好みや進行中のタスクを記憶しているため、指示を待つことなく自発的に検証を進め、定期的に報告を行う。常駐性が「常にそこにいる」という課題を解決し、能動性が「自律的にタスクを推進できる」という課題を解決する。
これらの違いは、最終的にはすべて同じプロダクト前提に行き着く。すなわち**「実際に手を動かせる(操作できる)」**ということだ。そして実際に操作を行うには、その「手」がアクセスして操作できるPCが必要不可欠となる。
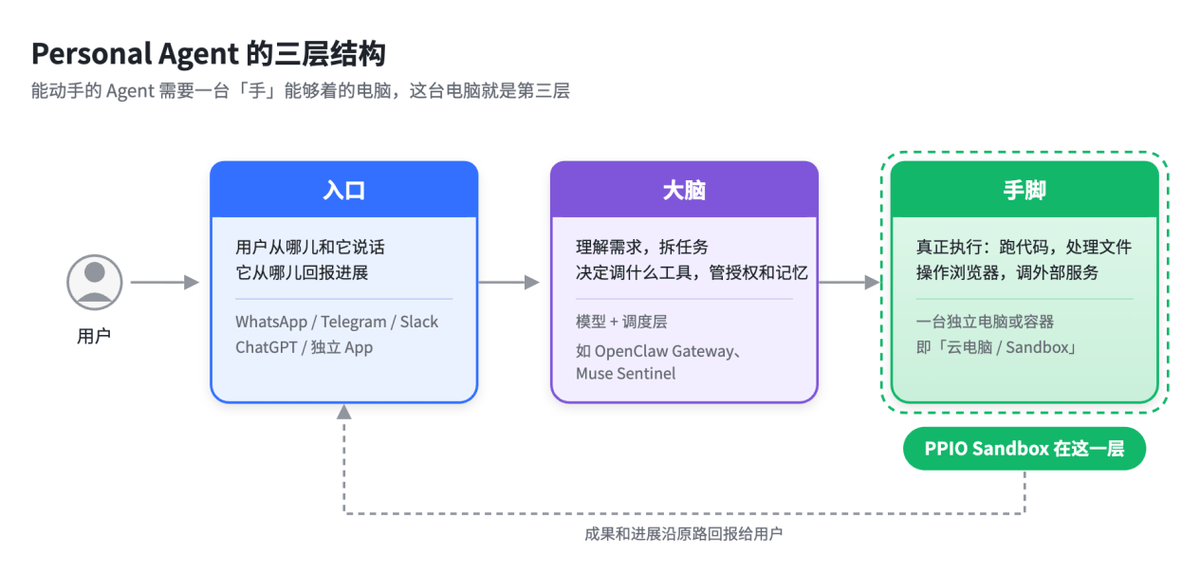
Personal Agentの典型的なアーキテクチャを分解すると、通常は以下の3層で構成される。
- エントリー層:ユーザーのインタラクションチャネルを受け持つ。一般的な形態としてWhatsApp、Telegram、Slack、あるいは独立したクライアントアプリなどが挙げられる。
- ブレイン層:意図の理解、タスクの分解、ツール呼び出しの意思決定、および認証や記憶の管理を担当する。通常は大規模言語モデル(LLM)とオーケストレーション層を組み合わせて構築され、OpenClawのGatewayやMuseのSentinelなどがこれに該当する。
- 実行層(手足層):具体的なタスクの実際の実行を担当する。通常は独立した物理マシン、クラウドPC、またはコンテナである。
このPCをどこにデプロイし、誰が管理・保守を行い、障害発生時の影響範囲がどの程度になるのかは、2026年のすべてのPersonal Agentプロダクトが直面せざるを得ない低レイヤーのアーキテクチャ上の選択肢である。
02 すべてのPersonal Agentの背後には「クラウドPC」が必要
現在市場にあるPersonal Agentプロダクトを見渡すと、真に実行能力と常駐能力を備えたシステムはいずれも、ユーザーごとに独立した実行環境を用意している。この「PC」の提供元やデプロイ先に応じて、業界内では主に「ローカル実行」と「クラウド実行」の2つのアプローチに分かれている。
1つ目のアプローチは「ローカル実行」だ。 独立したクラウドPCを提供せず、Agentはユーザー自身のローカル端末や自前のサーバー上で直接稼働する。「デバイスの調達、環境構築、セキュリティの維持」は完全にユーザー自身に委ねられる。オープンソースのOpenClawやHermes、AnthropicのデスクトップAgentであるClaude Coworkなどがこのカテゴリーに属する。
しかし、ローカルでAgentを動作させることには、分離(アイソレーション)機構の実装レベルに応じた無視できないセキュリティリスクが存在する。例えば、OpenClawコミュニティでは、4.2万件ものGatewayインスタンスがパブリックネットワークに直接公開され、スキルマーケットに300件以上の悪意あるスキルが混入するという深刻なセキュリティインシデントが報告された。さらに、ユーザーはハードウェアの常時稼働やシステムの運用保守、ネットワークセキュリティなどのコストを自ら負担しなければならない。
さらに重要なのは、ローカルデバイスでは通常24時間365日の安定稼働を保証できないという点だ。デバイスの電源が切れたりスリープ状態に入ったりすると、Agentは強制中断されてしまう。そのため、この手法はPersonal Agentの長期的かつ継続的な稼働という要件を根本的に満たすことが難しい。
2つ目のアプローチは「クラウド実行」だ。 クラウド実行にも同様に2つの導入アプローチがある。
1つ目は自社構築の実行環境であり、ベンダーが自ら構築・運用を行う。基盤仕様の多くは社内アーキテクチャとして非公開とされており、代表的な例としてMeta Muse、OpenAI dots、Manusなどが挙げられる。
例えば、Meta Museはユーザーごとに専用のMuse Secure VMを割り当てる。これはクラウド上のLinuxベースの仮想マシンであり、Chromium、Debianランタイムコンテナ、ローカルストレージがプリインストールされ、コードのコンパイル、サブAgentの並行スケジューリング、cronジョブの実行をサポートしている。コアAgentは非特権コンテナ内で動作し、外部通信はホスト側のSentinelプロセスとeBPFを組み合わせたテイントトラッキング(Taint Tracking)を経由する。また、認証情報はネットワーク境界でauthdによって動的に注入されるため、モデル自体が生のパスワードに触れることはない。
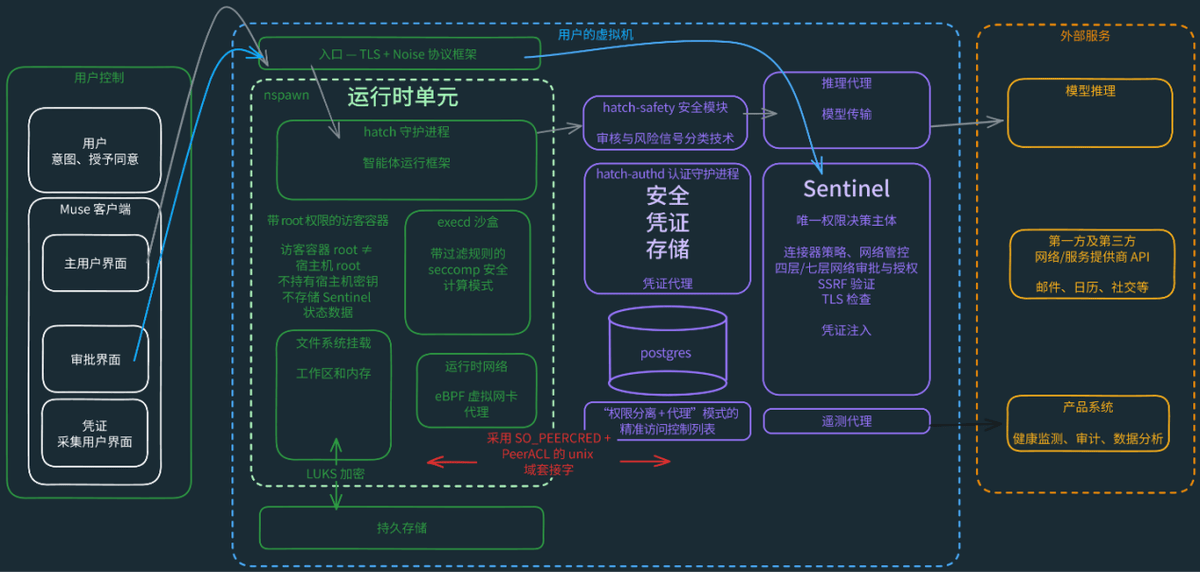
OpenAIのdotもそれぞれ専用のクラウドPCと仮想ブラウザを備えており、ユーザーがオフラインの際にも動作を継続する。その記憶はChatGPT memoryを引き継いでおり、人間のコラボレーションがない自律状態では読み取り専用のリサーチ権限のみを持ち、勝手に外部へメッセージを送信することはできない。Manusの分割粒度はさらに細かく、タスクごとに完全に隔離されたクラウドVMを割り当て、完全なネットワーク、ファイルシステム、ブラウザ、root権限を提供する。システムが無操作を検知すると自動的にスリープし、一定期間以上スリープが続くと回収・破棄される。同時に、外部向けには永続化されたCloud Computerソリューションも別途提供している。
もう1つのアプローチは、PPIOのようなサードパーティのAgent Infra(エージェント基盤)プロバイダーを利用することだ。 開発者はオープンソースや自社開発のAgentフレームワークをサードパーティのクラウドマネージドプラットフォームに直接デプロイでき、面倒な設定なしに即座に利用可能となる。
今年初め、OpenClawが大きなブームを巻き起こした際にも、多くのベンダーが相次いでクラウドホスティングプランを打ち出した。例えばMoonshot AI(月之暗面)がリリースしたKimi Clawは、OpenClawをKimiのエコシステム内に深くホストし、ブラウザのタブ内で直接実行できるようにした。各ユーザーには専用の24時間365日オンラインなクラウドインスタンスが提供され、ClawHubの5,000以上の拡張スキルがプリインストールされ、cronジョブや永続化メモリもサポートされている。PPIOも同様にクラウドサンドボックスのホスティングソリューションであるPPClawとPPHermesをリリースし、ワンクリックデプロイ、10分での高速立ち上げ、オンデマンドな起動と従量課金、停止時には課金停止という柔軟な運用を実現した。
Personal Agent時代に突入しても、このクラウドホスティングアーキテクチャの有効性は変わらない。
大手ハイテク企業は通常、「実行環境」をプロダクト内部の技術的参入障壁とみなしており、その基盤仕様が外部に公開されることはほとんどない。中小の開発チームが同等のユーザー体験を再現しようとするなら、実行レイヤーを自前で構築する必要がある。しかし、彼らには大手のような低レイヤーのインフラ構築力が不足しているだけでなく、煩雑な環境構築の手間をエンドユーザーに押し付けることもできない。そのため、実績のある専門的な実行環境エコシステムパートナーを見つけることが、最も現実的で最適な選択肢となる。
PPIOが注力している核心は、Agentに不可欠な「クラウドPC」機能を抽象化して、すぐに使えるAPIとしてカプセル化し、開発者を包括的に支援することにある。
03 PPIO Sandbox:Agentに不可欠な「クラウドPC」をAPI化
PPIOは「手足」となる低レイヤーの実行層に特化し、「エントリー」と「ブレイン」の開発は開発者自身に委ねている。開発者は標準的なAPI呼び出しを1回行うだけで、完全な環境がプリインストールされた独立したサンドボックスをオンデマンドで立ち上げることができる。サンドボックスはユーザー単位またはタスク単位で柔軟に割り当て可能で、タスク終了後は自動的に解放され、一時停止、再開、スナップショットクローンもネイティブでサポートしている。
Agent環境向けに特化して設計されたクラウド実行環境として、PPIO SandboxはPersonal Agent開発者に以下の5つのコア機能を提供する。
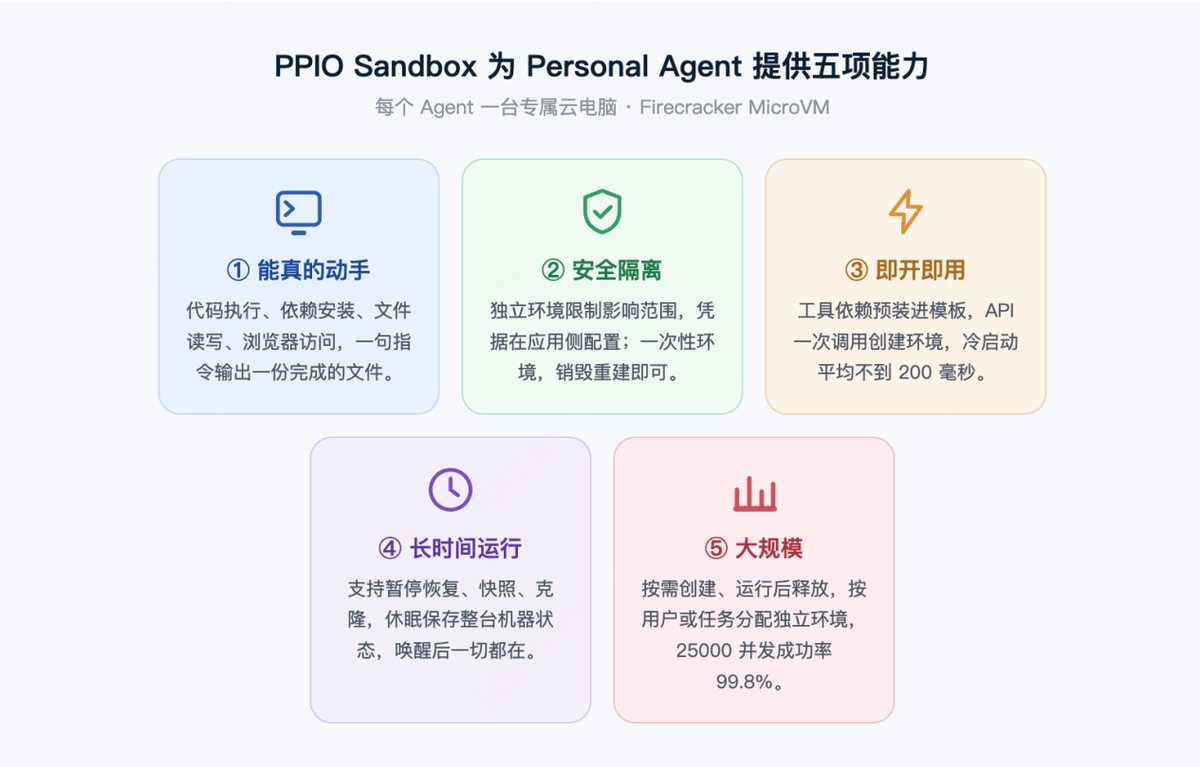
1. 実践的な実行能力の具備:Excel、PDF、マルチメディアファイルの処理、コードスクリプトの実行、仮想ブラウザの呼び出しに対応。 これはPersonal Agentが従来のテキストチャットボットと決定的に異なる根本的な前提条件である。
PPIO Sandboxは軽量でありながら完全なマイクロ仮想マシン(MicroVM)実行環境を提供する。コードのコンパイルと実行、システム依存関係のインストール、低レベルのファイル読み書き、ヘッドレスブラウザによるWebアクセスなどの操作は、すべてサンドボックス内部で自己完結できる。一般的なツールや実行環境はベースイメージテンプレートに事前インストール可能で、Agentは自然言語の指示を受け取った後、最終的にフォーマットされた成果物ファイルを直接出力できる。「言葉だけの会話にとどまる」状態から「実際にタスクを完遂する」状態への飛躍において、決定的な差を生み出すのがこの信頼性の高い実行環境だ。
2. 厳格なセキュリティサンドボックス分離により、Agentに独立した作業領域を提供。 Agentが実際の操作能力を備える以上、権限管理やシステムへの影響範囲の問題が必ず発生する。コード実行をサンドボックスの隔離環境内に限定することは、すでに業界共通の認識となっている。
PPIO Sandboxは完全に独立したランタイム環境を採用し、Agentのシステム影響範囲を厳格に制限する。機密性の高い認証情報や操作権限はアプリケーション側できめ細かく設定され、サンドボックス環境自体がユーザーのローカル端末の権限を不正に取得することは決してない。また、サンドボックスインスタンスはステートレスで破棄可能な特性を備えており、万が一Agentが重要なファイルを誤って削除したり、競合する依存関係をインストールしたり、システム環境を破壊してしまったりしても、障害が発生したインスタンスを破棄して数秒で新しいサンドボックスを再構築できる。これにより、ユーザーのローカル端末や他のテナントのデータの安全を完全に担保し、相互干渉を防ぐ。
3. すぐに使えて迅速に複製可能、環境構築不要であることがユーザーの主要な課金動機。 OpenClawをローカルでセルフホストしてデプロイする場合、Node.js 22+の実行環境やクラウドサーバーが必要となり、30〜60分に及ぶ複雑な環境構築の手間がかかる。これに対し、Kimi Clawが「ブラウザのタブ内で数秒で起動」できるように簡素化したことで収益化に成功した事実は、開発者やユーザーが「環境構築コストの削減」に対価を払う意欲が非常に高いことを証明している。
PPIO Sandboxは、一般的な開発ツールや複雑な依存関係をコンテナテンプレートに直接事前インストールしている。API呼び出しによってサンドボックス環境を立ち上げる際のコールドスタート時間は平均200ミリ秒未満であり、計算リソースの初期化を長時間待つ必要がなく、真の意味で「起動してすぐに作業を開始できる」状態を実現している。
4. タスクの長時間実行をネイティブサポートし、タスクの継続推進と中間成果物の完全な保持を実現。 これはクラウド実行環境がローカル実行に対して持つ顕著な優位性である。ローカルPCはシャットダウンやスリープに入った瞬間にAgentが停止してしまう。また、Manusなどのタスク単位の一時的なVMには固定のスリープ・回収メカニズム(無料版で7日間、Pro版で21日間)が設けられており、期限が過ぎると一時ファイルもクリーンアップされる。
PPIO Sandboxは、一時停止(サスペンド)、実行の再開(レジューム)、システムスナップショット、インスタンスのクローン作成といった機能をネイティブでサポートしており、外部ストレージやアプリケーション層の状態と連携して永続化管理を行うことができる。サンドボックスがスリープする際にはマシン全体のメモリとシステム状態が保存されるため、再度ウェイクアップした際も、フォアグラウンドプロセス、環境の依存関係、ディスク上のファイルがすべてシームレスに保持され、ユーザーが再接続した際も中断前とまったく同じ作業環境が再現される。
5. 高い同時実行性と柔軟なオートスケーリングで、膨大なユーザーの同時アクセスを安定して支える。 Muse、dots、Kimi Clawの「1ユーザー1インスタンス」から、Manusのようなさらに細かい「1タスク1インスタンス」に至るまで、Personal Agentプロダクトを構築する過程において、実行環境のインスタンス規模はユーザー数と同規模で急増していく。従来の属人的な運用保守や一般的なVPSデプロイだけでは到底太刀打ちできない。
PPIO Sandboxはオンデマンドでの秒単位のインスタンス生成と作業完了後の自動回収をサポートし、ユーザー単位でもタスク単位でも独立した実行環境を割り当てることができる。25,000の同時実行負荷テストのシナリオにおいても、サンドボックスの作成成功率は99.8%以上を維持しており、大規模な同時アクセス下でも「1人1マシン」アーキテクチャのシステム高可用性を安定して保証する。
パーソナルオフィスアシスタント、パーソナルリサーチアシスタント、パーソナルプログラミングアシスタントなどのユースケースの構築を目指すPersonal Agent開発者にとって、PPIO Sandboxがもたらす最も直接的な価値は「車輪の再発明を防ぐ」ことにある。
中国初のE2Bインターフェース規格に互換性を持つサンドボックスサービスとして、PPIO Sandboxはわずか数行の設定を変更するだけで迅速な移行と本番ローンチを可能にし、コアなビジネスロジックコードをほぼ変更する必要がない。サービス開始から1年で、PPIO Sandboxのインスタンス作成規模は120倍以上に成長し、日次で稼働するサンドボックスインスタンスは100万規模に達している。
より多くの開発者が実際のタスクを迅速に実現できるよう、PPIOは最近「Personal Agent開発者応援パック」をリリースした。100元分のSandboxクーポン(1コア 2 GiBのコンピュートスペックで約27,800分相当)を含むスタートアップ支援を提供し、開発者が最初の自律型Agentタスクをスピーディに動作確認できるよう後押ししている。
詳細な技術仕様や開発者向けサポートについては、PPIO公式サイトを参照のこと。