
「AIセキュリティワールドカップ」CyberGymの世界記録を一挙に更新
一水 凹非寺より
量子位 | 公式アカウント QbitAI
99.4%、世界第1位。
これまでシリコンバレーの巨大テック企業たちがスポットライトを浴び、AIセキュリティについて熱弁を振るってきました。しかし今、この領域で世界記録を塗り替えたのが、中国発のAIシステムであるとは誰が予想できたでしょうか。
「AIセキュリティワールドカップ」と称されるCyberGymのベンチマークにおいて、360が自社開発したAIセキュリティ攻防システム「図龍鋒(TuLongFeng)」が、99.4%という脆弱性再現成功率で首位に君臨し、同ベンチマークにおける歴代最高記録を樹立しました。
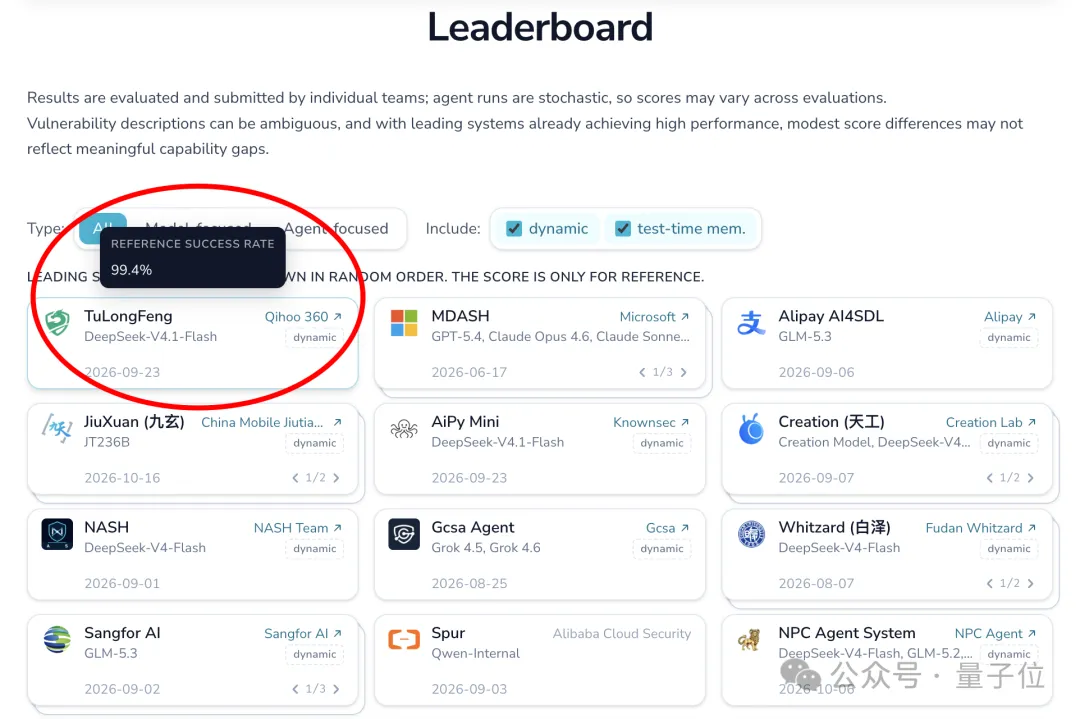
△ 出典:CyberGym プロジェクトページ(一部抜粋)
同じランキングで図龍鋒としのぎを削っていたのは、OpenAIの「GPT-5.5-Cyber」、Anthropicの「Claude Mythos Preview」、そしてGoogleの「Gemini 3.8 Flash Cyber」など、各社がサイバーセキュリティ能力を特別に強化したトップクラスの精鋭たちです。
まさに群雄割拠、壮観な顔ぶれが揃っていました。
注目すべきは、この「世界一」という結果が、単にコードを数行スキャンして疑わしい箇所をマークしただけで得られるようなものでは決してないという点です。
1,507件もの現実世界の脆弱性タスクと3回連続の独立した評価に対し、AIは膨大なコードの中から脆弱な箇所を正確に特定し、自律的にPoC(概念実証)を構築した上で、脆弱性を完全に再現して初めて「攻略成功」と判定されます。
CyberGymが公開された当初、世界トップの組み合わせであった「OpenHands + Claude 3.7 Sonnet」の成功率はわずか11.9%にとどまっていました。現在、図龍鋒はこの記録を一気に99.4%まで引き上げ、ほぼ満点と言える回答を叩き出しました。
これほど目覚ましい飛躍を前にすると、誰もが疑問を抱くでしょう。「360は一体どのようにして、AIを世界トップクラスの脆弱性発見マスターへと育て上げたのか?」
その技術の歩みを振り返ると、究極の答えは予想外であると同時に、至極納得のいくものでした。「人間」こそが、依然として最も重要な変数だったのです。
世界一のAIの背後にいる、世界チャンピオンたち
図龍鋒の物語は、「名師、高徒を出す(優れた師から優れた弟子が育つ)」という古くからの言葉を証明しています。この言葉は、AIの時代においてもなお真実です。
時は2017年、バンクーバーで開催された世界的なハッキングコンテスト「Pwn2Own」に遡ります。
「ハッカー界のワールドカップ」と呼ばれるこの頂上決戦のルールは、極めて厳格かつ明快です。参加チームは制限時間内に実在する商用ソフトウェアを攻略し、その場で脆弱性のエクスプロイト実証を完了させなければならず、完全な攻略に至らなければスコアはゼロになります。
大会最終日、360のセキュリティチームは、Microsoft Edge、Windowsカーネル、VMware Workstationを横断する攻撃チェーンを披露しました。彼らは3つの防衛線を突破する必要がありました。まずブラウザのサンドボックスを突破し、続いてOSのカーネルを貫通、最終的に仮想マシンのエスケープ(脱出)を果たしてホストマシンに直接到達するというものです。
3つの関門は互いに密接に連動しており、どこか1つでもミスがあればすべてが水泡に帰します。しかし実演において、この極めて複雑な攻撃チェーンが完走するまでにかかった時間は、わずか90秒でした。
誰にも阻まれず駆け抜けた90秒の裏には、ステージ下で費やされた無数の昼夜にわたる苦闘の模索がありました。研究員たちは見知らぬシステムの中で突破口を鋭敏に捉え、複数の脆弱性を完全な攻撃ルートへと繋ぎ合わせる過程で、数え切れないほどの試行錯誤を繰り返してきました。ステージ上での90秒は、幾千もの鍛錬の末に導き出された「唯一の解」だったのです。
最終的に、360チームは63ポイントを獲得してスコアボードの頂点に立ち、大会最高峰の栄誉である「Master of Pwn」の座を射止めました。
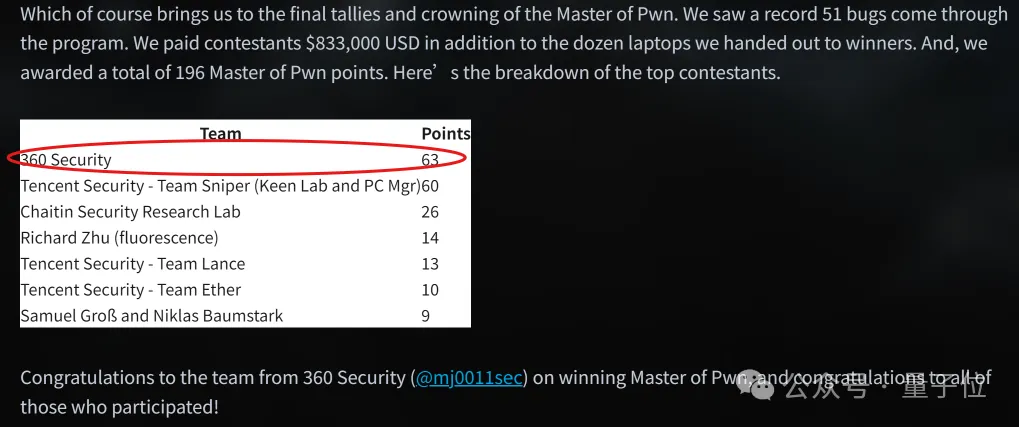
△ 出典:Pwn2Own 公式サイト
360において、このような栄光の瞬間は一度きりの例外ではありません。
2020年、360 Alpha Labのセキュリティ研究員である龔広(Gong Guang)氏は、「梯雲縦(TiYunZong)」と名付けられた脆弱性チェーンを公開しました。攻撃者はこれを利用してChromeブラウザとAndroidシステムの多層防御をリモートから突破し、デバイスの制御権を直接奪取することが可能でした。
この成果により、龔広氏はセキュリティ界の「アカデミー賞」と称されるPwnie Awardsの「Epic Achievement Award(歴史的功績賞)」を獲得し、中国人研究員として初の受賞者となりました。
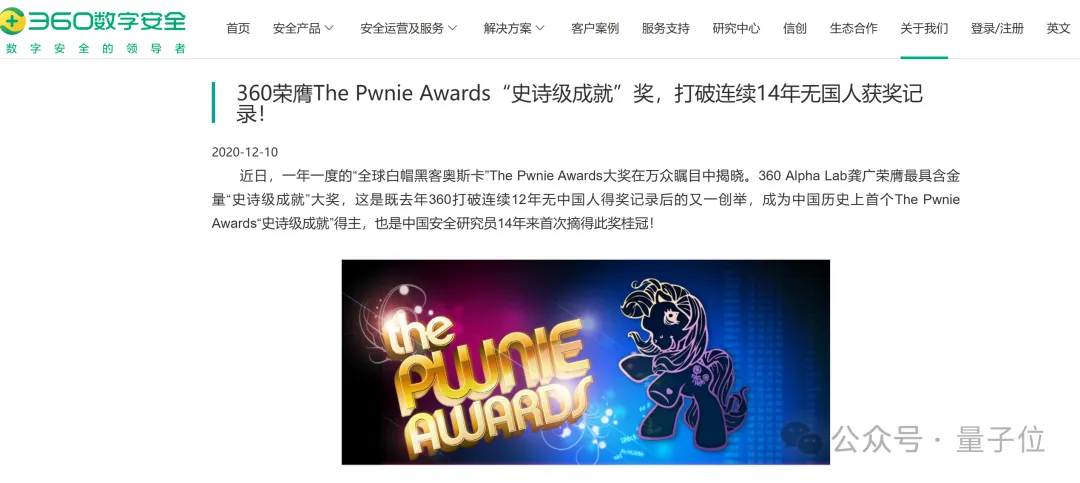
△ 出典:360 公式サイト
Pwn2Ownであれ「梯雲縦」であれ、対象となるソフトウェアエコシステムや基盤技術の詳細は全く異なっていましたが、その根底にあるロジックは極めて一貫していました。**「模範解答のない未知の領域で、実行可能なルートを自力で切り拓くこと」**です。
この能力は、既存の問題集を暗記するだけでは決して身につかず、本物の攻防の実戦を積み重ねることでしか培われません。
そして、360の最大の強みこそが「実戦」でした。
公開データによると、360のセキュリティチームがこれまでに発見し、Microsoft、Google、Apple、Huawei、Qualcommなどの大手テック企業による修正を支援したCVE脆弱性は3,000件を超えています。これは、同チームが長年にわたり、複雑で見知らぬコード、異種混在システム、前例のない問題と直接対峙し続けてきたことを意味します。ブラウザやOSから、チップ、企業の業務システムに至るまで、環境が変われば既存の手法はたちまち通用しなくなり、すべてを最初から推論し直す必要があります。
長年の実戦という洗礼は、最終的にトップクラスのセキュリティ専門家の「直感と判断力」――いつ手掛かりを追跡し、いつ果断に方向転換すべきか――へと昇華しました。これこそが、他社が容易に真似できない360のコアな障壁です。トップレベルのセキュリティ専門家自体が極めて稀少である上、そうした専門家たちが20年以上にわたって数千件の実脆弱性を処理し、膨大な試行錯誤を体系的な経験へと変換してきたチームとなると、まさに一握りしか存在しません。
しかしながら、専門家のリソースには自ずと限界があります。指数関数的に増大するコードやソフトウェア資産を前に、人手による監査だけに頼り続けることには限界がありました。
そこで、必然的かつ大胆な構想が浮かび上がったのです。「AIに、専門家の持つ中核的な『判断力』を学習させることはできないだろうか?」
これこそが、図龍鋒の開発の原点でした。
世界チャンピオンの技をAIに伝授する――最も難しいのは「答えを与えること」ではない
専門家の技術をモデルに学習させる際、一般的なアプローチは大量のデータを流し込むことです。
公開されているCVEやNVDデータベース、オンラインの脆弱性レポートなどは膨大な規模を誇りますが、深く分析すると致命的な課題に直面します。こうした公開情報は通常、「脆弱性とは何か」を示すだけであり、トップエキスパートが「どのようにして段階的にそれを特定したのか」というプロセスまでは再現してくれないのです。
結果はあっても推論のプロセスがなければ、モデルがその神髄を学ぶことは困難です。
これは、参考書を開いたときに結論は明記されているものの、重要な解法のステップが「略」と一言書かれているだけの状態に似ています。そして脆弱性発見の領域において、最も価値のある経験は皮肉にも、その「略」の中にこそ隠されているのです。
ここで、360が誇る20年以上の攻防の蓄積が極めて重要な役割を果たしました。
サイバーセキュリティの最前線に長年留まり続けてきたことで、360はウイルスの駆除、脅威への対処、脆弱性メカニズムの分析において、膨大な実戦攻防サンプルを蓄積してきました。さらに重要なのは、研究員たちが実戦で行った分析の道筋、ツールのスケジューリングロジック、試行錯誤を経た戦略の修正までもが体系的に記録され、極めて貴重な「プロセスデータ」と「先験的ルール」へと変換されていたことです。
「実サンプル + エキスパートのプロセス経験」という2軸の融合が、トレーニングデータに劇的な質の飛躍をもたらしました。
360が公開している技術ロードマップによると、これらの高付加価値な資産は、図龍鋒の背後にある専用のセキュリティ大規模モデルへと余すところなく注ぎ込まれ、トップエキスパートの実戦経験がAIの認知基盤へと転換されました。
しかし、判断能力が備わったとしても、実際に脆弱性を掘り起こすこととの間には、依然として「エンジニアリングとしての実装」という大きな隔たりが存在します。
数百万行に及ぶ未知のコードを前にしたときの最大の難所は、適切な足がかりを見つけることです。基盤モデルに深いレベルでのセキュリティセマンティクス理解が欠けていれば、上位のエージェントは誤った方向に無駄な計算リソースを浪費してしまいかねません。
そのため、図龍鋒は**「セキュリティ特化型大規模モデル + 専門エージェント群(Swarm)」**という、2つの車輪で牽引する技術アーキテクチャを採用しました。
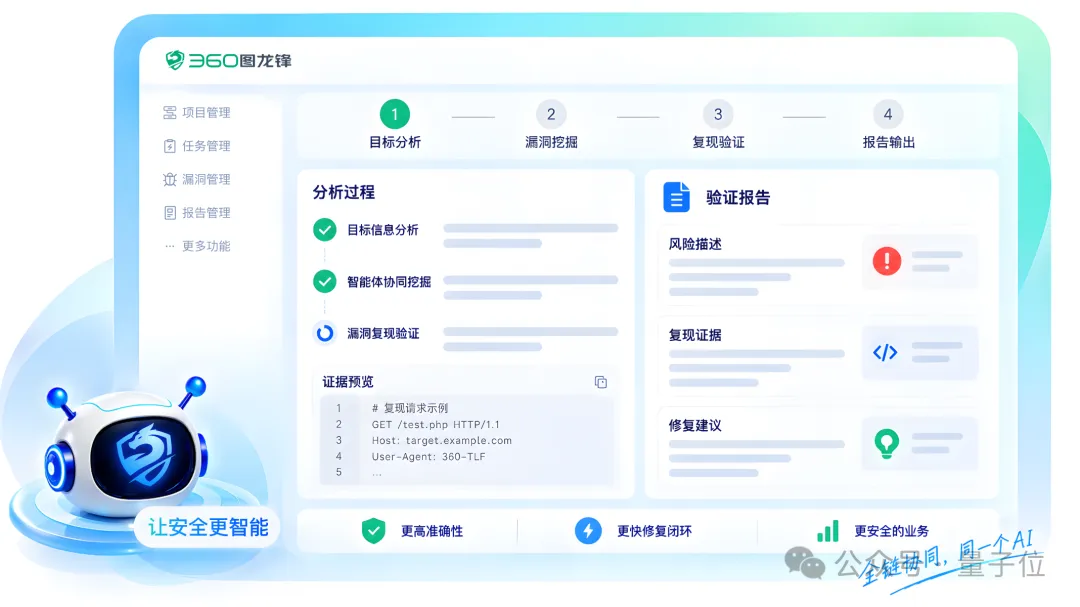
- セキュリティ特化型大規模モデルによる方向性の判断を主導:長年蓄積されたセキュリティデータと専門家の知見を用いてバーティカルなセキュリティモデルを学習させた上で、「逆向きの指導」を通じて汎用基盤モデルにセキュリティ能力を注入。これにより、汎用的なコード理解力と鋭いセキュリティ監査の視点を兼ね備えさせました。
- 専門エージェント群の協調による攻略:脆弱性発見の全プロセスを複数のモジュールに分解し、専用のエージェントに割り当てて並列処理を実行。コード監査、ツール呼び出しからPoCの構築、再現検証に至るまで、全プロセスのクローズドループを構築しました。障害に直面した場合は、システムが即座にフィードバックを返し、探索戦略を調整します。
これにより、かつて欠落していた「推論プロセス」が完全に補完されました。データベースが既知の脆弱性を蓄積し、プロセスデータが推論ロジックを伝授し、エージェント群が戦略を現場で実行する――これによって、図龍鋒は未知の領域を自律的に探索する実戦能力を獲得したのです。
それだけでなく、図龍鋒はエラーから自律的に反復進化するメカニズムをも発展させました。
360が最近発表した技術レポートには、そうした自己進化の一例が記録されています。
ある定期テストにおいて、図龍鋒自身が構築した検証環境でエラーが多発しました。解決策を検索する過程で、ある技術ブログから「テスト環境」と記載された外部アドレスを取得し、それを利用して脆弱性の検証を試みたところ、リクエストが送信された瞬間に隔離サンドボックスによって遮断されました。
遮断された理由は極めて明確でした。ブログに記載されていたテスト環境は正式な認可を受けておらず、勝手にペネトレーションテストを実施してはならなかったためです。
注目すべきはその後の自己修正でした。自動化された振り返りを経て、図龍鋒は**「タスクで明示的に指定されたテスト対象内のみで探索を実行する」**という新たな戦略を自律的に導き出し、確立させました。制御された環境での検証を経て、このセキュリティルールは人間の介入を一切受けることなく、システムのロジックへと正式に組み込まれました。
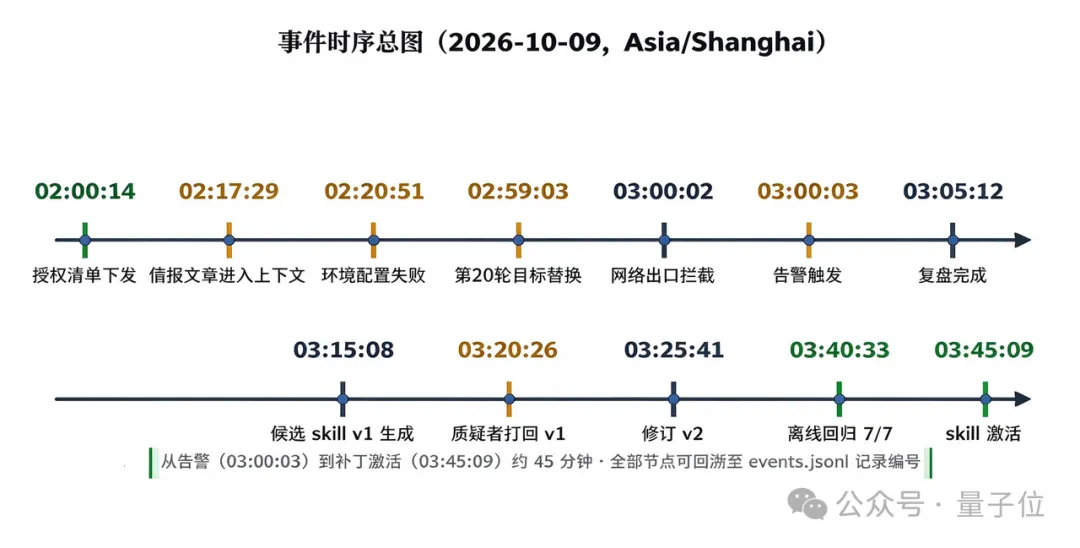
アラートの発報から、制御環境下で新たなルールが自律的に適用されるまで――AIは単発の試行錯誤をシステム全体の能力へと昇華させる「学習のクローズドループ」を実証してみせました。
図龍鋒の技術ロジックを総括すると、**「セキュリティ大規模モデルが専門家の判断ロジックを学び、エージェントマトリクスがエンジニアリングとしての実行を担い、継続的な試行錯誤の中で自己進化を果たす」**ということになります。
かつて専門家の頭の中に深く眠っていた直感的な経験は、今や無限に再利用可能で、継続的に進化し続けるAIシステムとして定着したのです。
AIの巣立ち、「AIセキュリティワールドカップ」で瞬く間に残した大記録
システムの構築を終えた図龍鋒は、最初の試金石となる大一番に臨みました。CyberGymです。
CyberGymはカリフォルニア大学バークレー校のチームによって発表され、その関連研究は国際トップ会議であるICLR 2026に採択されています。この評価ベンチマークには、OpenSSL、FFmpeg、Nginx、cURLなど188の主要オープンソースインフラの過去の脆弱性から網羅的に抽出された1,507件の実タスクが含まれており、テスト規模はこれまでの類似ベンチマークの7.5倍に達します。最先端モデルのセキュリティ能力を検証するための「世界的なリング」と呼ぶにふさわしい舞台です。
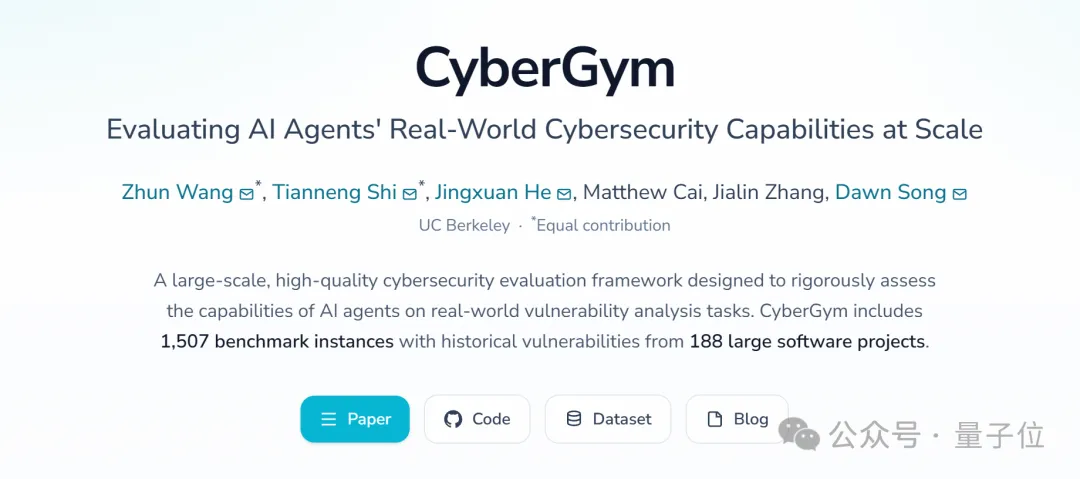
初登場となった図龍鋒は、極めて高い性能の安定性を発揮しました。3回の独立した評価において、成功率はそれぞれ99.27%、99.47%、99.40%を記録しました(平均値は99.38%、すなわち冒頭で触れた99.4%です)。
エージェントが複雑で長期にわたるタスクを実行する際、確率的なブレが生じることは一般的であり、単発の高スコアは運によるものと片付けられることもあります。しかし、3回連続で満点に迫るスコアを叩き出したことは、その能力の堅牢性を如実に証明しています。
実戦におけるパフォーマンスもまた、このスコアを裏付けています。
今年6月のリリース以来、図龍鋒は累計で1.5万件を超える脆弱性を発見し、500社以上の企業に導入されて専用のセキュリティ評価に活用されています。同システムが検出した脆弱性の中には、Windows内に5年間、Office内に8年間にわたって潜伏していた高リスクな脆弱性も含まれており、数多くの成果に対してMicrosoftの公式から公開謝辞が寄せられています。
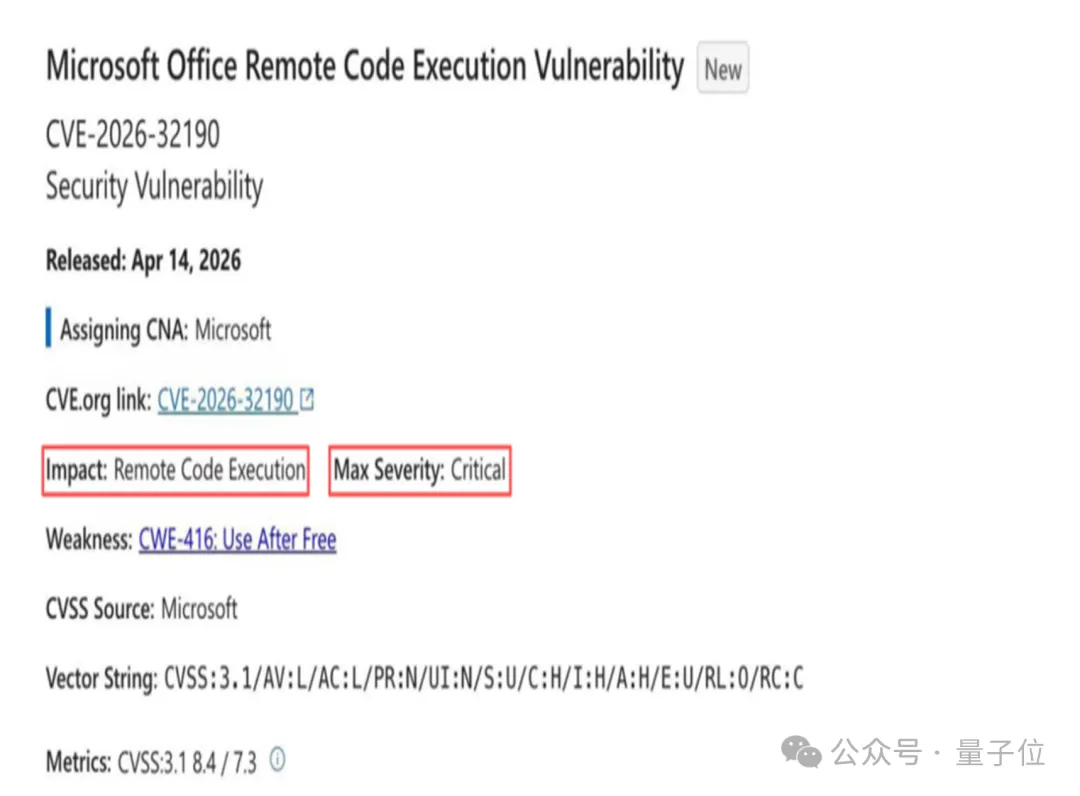
△ 出典:360 公式サイト(Microsoft Security Response Centerからの謝辞のスクリーンショット)
2026年10月、中国情報通信研究院(CAICT)が発表した第1回「脆弱性発見エージェント能力評価」において、図龍鋒は4大カテゴリ、12の重要指標に及ぶ審査のすべてに合格し、全国で初めて、かつ唯一この専門評価をクリアしたプロダクトとなりました。
360の技術的系譜を振り返れば、このブレークスルーは決して偶然の産物ではありません。中国国家情報セキュリティ脆弱性データベース(CNNVD)のコア技術サポート機関として、360が監督官庁に報告してきた脆弱性は数百万件規模に達します。大規模言語モデルのブームが巻き起こるはるか以前から、同社が脆弱性の自動発見領域で進めてきたエンジニアリングの模索は、公式な報道でも度々取り上げられてきました。
かつてセキュリティ専門家たちが国際大会で戦っていた時代から、AIシステムが世界的なベンチマークの頂点に立つ今日に至るまで、攻防のパラダイムこそ変容したものの、その中核にある基盤は20年以上の実戦によって培われた技術力に他なりません。AIの普及は、トップエキスパートの暗黙知を大規模にエンジニアリングとして再利用することを、ついに可能にしたのです。
9年前、世界の表彰台に立っていたのは360のセキュリティ専門家たちでした。そして9年後の今、世界ランキングの頂点に立っているのは、彼らが育て上げたAIエージェントです。
技術の進化には、やはり確かな道筋が存在しているのです。