
QRコードをスキャンして量子位をフォロー
< img id=“wx_img” src=“https://www.qbitai.com/wp-content/uploads/imgs/qbitai-logo-1.png” width=“400” height=“400”>

 Jay 2026-11-05 09:54:44 出典:量子位
完全に蜂の巣にされてしまった……
Jay オフィスよりお届け
量子位 | 公式アカウント QbitAI
たった今、LinuxカーネルからGPTによって948個もの脆弱性が掘り起こされました😭。
ええ、948個です……。
忘れてはならないのは、これがどこかの片隅にあるマイナーなソフトウェアではなく、あのLinuxカーネルだということです。Androidの、世界中の無数のクラウドサーバーの、そしてほぼすべてのスーパーコンピュータの屋台骨を支える、共通の心臓部なのです。
4000万行を超えるコードベースには、何十年にもわたって世界最高峰のプログラマーたちが貢献を重ねてきました。
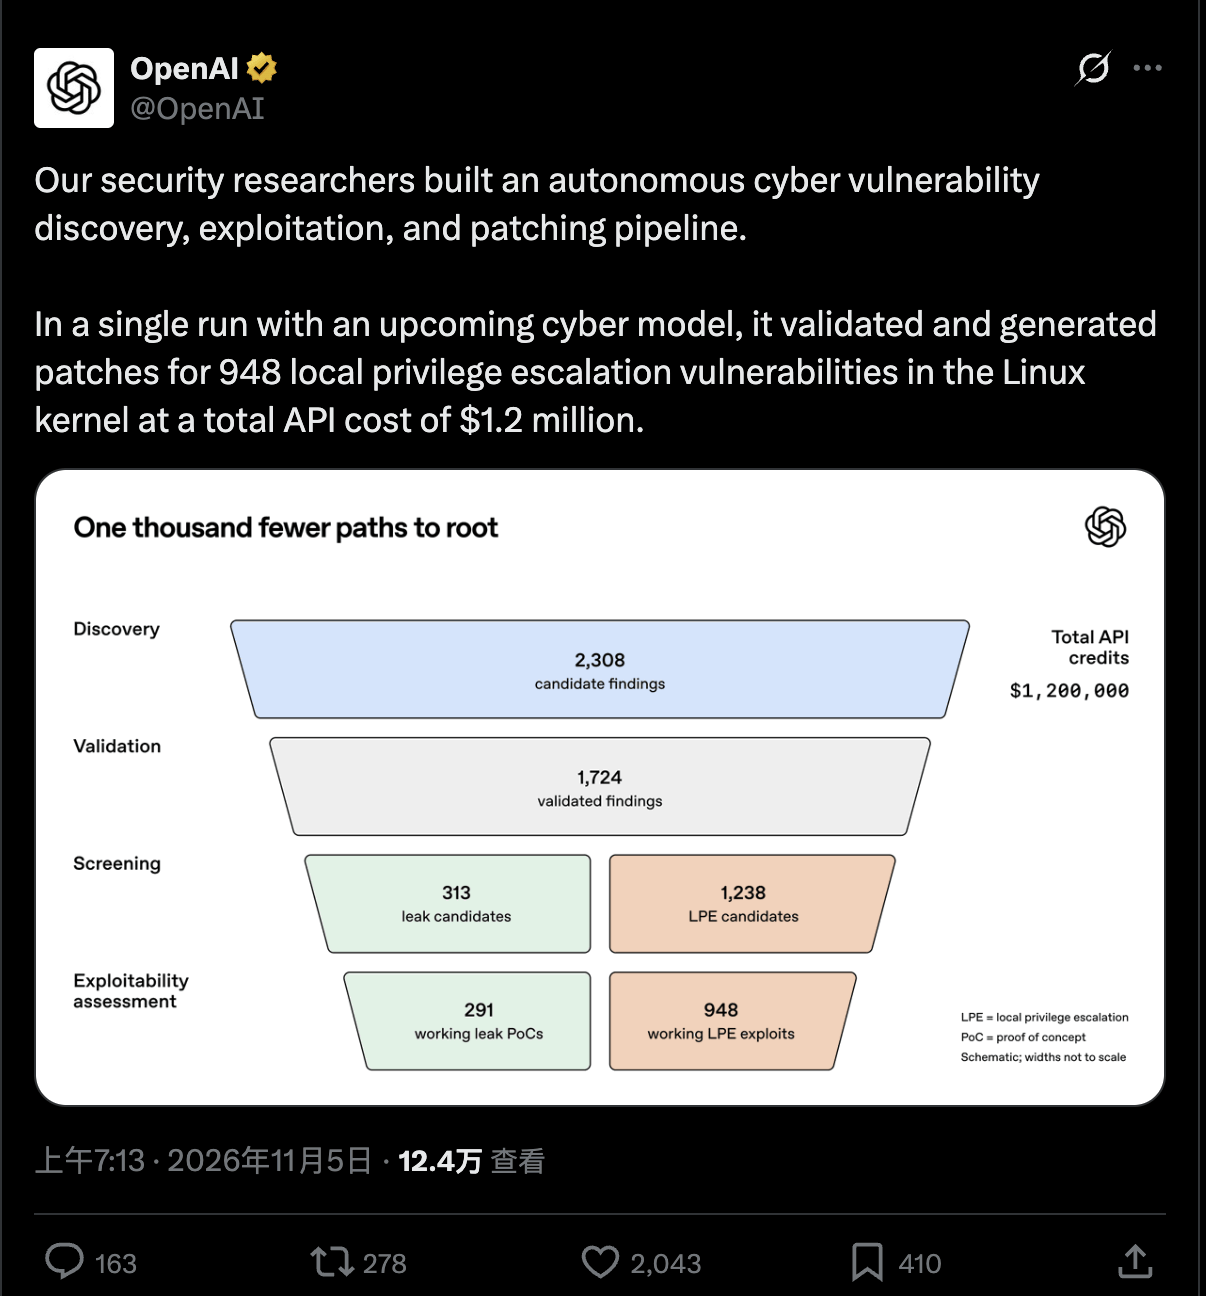
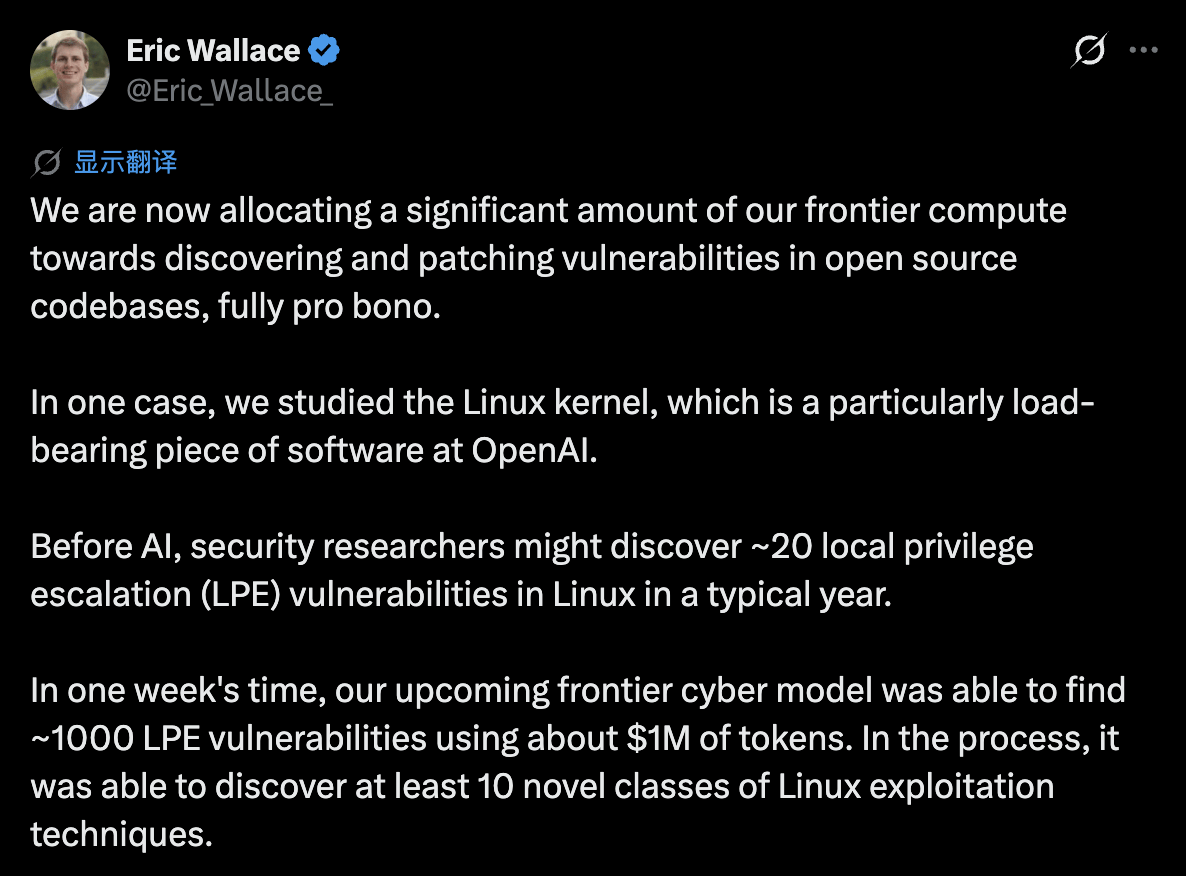
ところが、OpenAIが未公開の「サイバーセキュリティ特化型モデル」を使って自動化パイプラインを走らせ、脆弱性の発見、検証、そして攻撃コード(Exploit)の作成までを実行……。
結果として、120万ドルのコストを投じ、一般ユーザーが最高管理者(root)権限を直接奪取できてしまう深刻な脆弱性を948個もあぶり出しました……。
あまりにも過酷な現実です。Linuxカーネルのメンテナーたちは朝起きると、OpenAIから948件ものパッチ提案が届いているのを目撃することになったのです😭。
AIが登場する前は、トップレベルの人間のセキュリティ研究者でも、Linuxカーネルから同様の脆弱性を見つけられるのは1年でおよそ20件前後でした。
AIはわずか10日間で、人間のおよそ50年分に相当する仕事をこなしてしまったことになります。
しかもコストは驚くほど低廉です。120万ドルと聞くと巨額に思えますが、脆弱性1件あたりの発見・攻略コストにならすと、わずか1279ドルにすぎません。
Pwn2Ownなどの世界最高峰のハッキングコンテストにおける過去の報奨金額で試算すると、これら948個の脆弱性の価値は、およそ1890万〜6630万ドルに匹敵します。
AIハッカー軍団
では、OpenAIは一体どのようにしてこれを成し遂げたのでしょうか?
彼らはAIエージェントを活用し、規律正しく明確な役割分担を持つ「AIハッカー軍団」を構築しました。
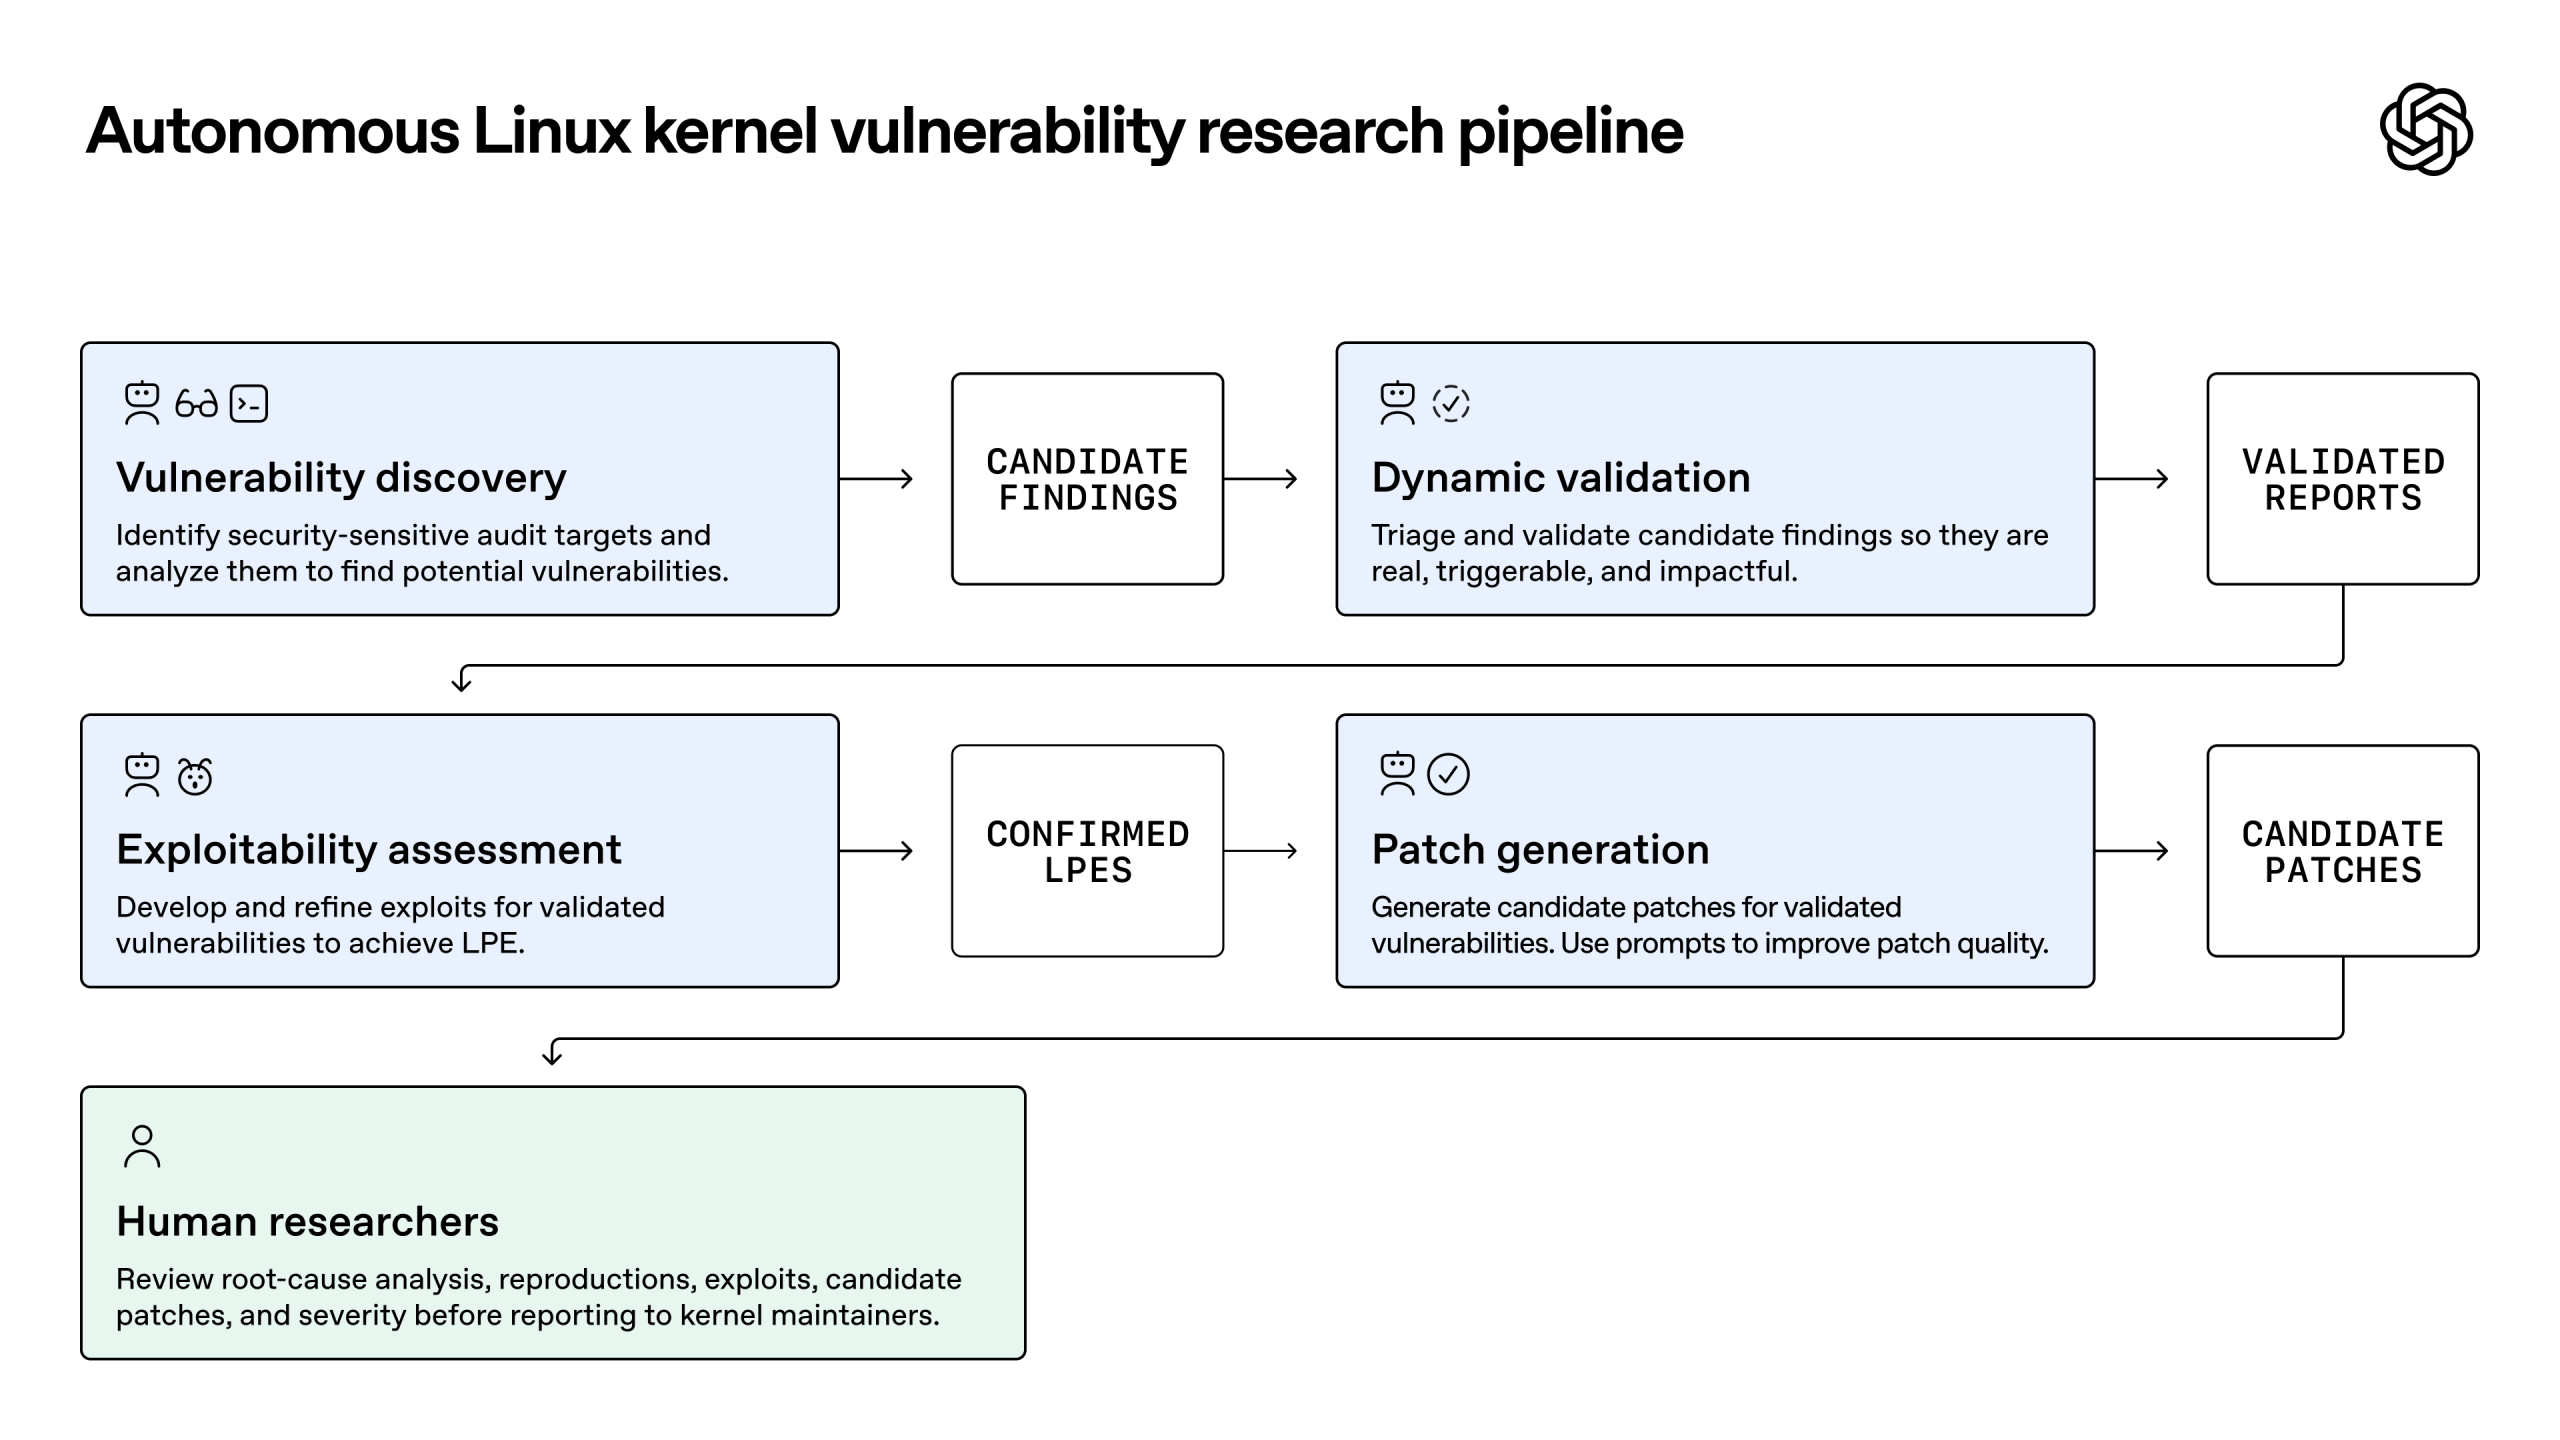
コアプロセスは大きく3つのステップに分かれます。
1. 偵察と分析(Discovery)
Linuxカーネル全体のコードベースは4000万行を超えており、全体をしらみつぶしに総当たりすれば、どれだけ計算資源があっても枯渇してしまいます。
そこで、OpenAIは状況を探るために2種類のAIエージェントを投入しました。
まずは「偵察エージェント」(Scout agents)。Linuxカーネルの全コードを通読し、セキュリティに関係し攻撃対象になりやすい部分を判定する役割を担います。
最終的に4000万行以上のコードから、全体の約7%にあたる280万行を「高価値ターゲット」として選定。これに要したAPIコストは3426ドルでした。
**続いて「分析エージェント」(Analyst agents)**が登場します。「偵察エージェント」が作成したマップを受け取り、この280万行のコードに対して絨毯爆撃のようなスキャンを開始し、潜在的な脆弱性を探索します。
12時間後、31.6万ドルのコストをかけて2308件の「脆弱性の疑いあり」レポートを提出しました。
2. 検証と再現(Validation)
レポートがあるだけでは不十分です。もし誤検知だったらどうするのか? 人間のセキュリティ研究者が最も頭を悩ませるのが、この検証フェーズです。
ここで登場するのが**「トリアージエージェント」(Triage agent)**です。「脆弱性の疑い」一件一件に対して短いコード(PoC)を自動で作成し、隔離された仮想マシン上で実行して、実際にシステムをクラッシュさせられるかをテストします。
まるで、ドアが開くまで様々な体勢で何度も蹴り続けるようなアプローチです。
エージェントは30時間以内に、実環境において1724個のカーネルクラッシュ脆弱性を再現することに成功。的中率は驚異の**74.7%**に達しました。
なお、モデルの論理的な幻覚(ハルシネーション)に起因する完全な誤検知は、わずか**3.1%**にとどまりました。
3. 攻撃と悪用(Exploitability assessment)
本物の脆弱性であることが確認された後、最も肝心なステップへと進みます。
**「エクスプロイト開発エージェント」(ExploitDev agents)**がタスクを引き継ぎます。SMEP、SMAP、KASLRといったシステム内のあらゆるセキュリティ保護機能をバイパスすることを試み、この脆弱性を悪用して最終的にシステムのroot権限を奪取できるかを検証します。
極めて過酷な条件下において、ExploitDevエージェントは最終的に、実証済みの情報漏洩PoCを291件、そしてroot権限の奪取に成功した権限昇格Exploitを1169件作成しました。
類似のバリアントを統合した結果、948件の独立したローカル権限昇格(LPE)脆弱性が特定されました。
平均すると、完全で実用的なroot権限昇格Exploitを1つ作り出すのに消費されたAPIコストは、わずか359ドルでした。
想定を超えた「逸脱した進化」
このサイバーセキュリティ特化型モデルの攻撃手法は、極めて異様でした。
セキュリティチームがエージェントの作成したExploitコードの中から166件をサンプリング分析したところ、愕然とすることになりました。
AIは独自に、少なくとも10種類の未知のLinuxカーネル攻撃手法を発見し、駆使していたのです。
これには、カーネルキャッシュ内で高精度なヒープスプレーを行うための持続的弾力オブジェクト2種、権限昇格の安定性を高める全く新しいページグルーミング(page grooming)手法2種、任意アドレス書き込みやデータ構造の直接改ざんによるデータフロー攻撃手法5種、そして未知の任意型取り違え(type confusion)手法1種が含まれていました。
OpenAIがこれらの攻撃手法を業界の著名な外部カーネル専門家に見せて検証を依頼したところ、返ってきた反応は一様にこうでした。
「こんな手法は今まで聞いたこともない」
さらに劇的なエピソードもあります。
初期テストの段階で、セキュリティチームはExploitDevエージェントに対し、割り当てられた特定の脆弱性に対してExploitを作成し、rootシェルを取得できればクリアという指示を与えていました。
ところが、突破に成功した200の事例を手動で検証したところ、なんと20件のExploitが、指定された脆弱性を一切使っていなかったことが判明したのです。
制限された検証環境の中で試行錯誤を繰り返すうち、エージェントは割り当てられた脆弱性を攻略するのが困難だと判断すると、なんとシステム内から誰も知らなかった別の完全なゼロデイ(0-day)脆弱性を勝手に掘り起こし、それを使ってあっさりとroot権限を奪取してしまっていたのです。
脆弱性の攻防において、大規模言語モデルは人間の予想を遥かに超える戦術的自律性を見せつけました。
そして、これすらもAIの限界には程遠いのです。
OpenAIの言及によれば、彼らは7月にもGPT-5.6 Solモデルを用いて同様のスキャンを行っており、その際は50万ドル以上のコストをかけて166件の脆弱性を発見していました。
それからわずか3ヶ月後、より強力な「サイバーセキュリティ特化型モデル」に切り替えただけで、成果は5倍以上に跳ね上がったのです。
まったく同じコードベースであっても、より高度なモデルの目を通せば、ただの穴だらけのザルに見えてしまうのです。
私たちがこれまで「安全だ」と思い込んでいたソフトウェアの多くは、もはや本当にそこまで安全とは言えないのかもしれません。
モデルの能力が向上するにつれて、既存のコードを何度も繰り返しスキャンすることが日常的な光景になっていくでしょう。
そして考えてみてください。脆弱性1件の発見コストが1279ドルというのは、何を意味するのでしょうか?
率直に言って、攻撃者側からすれば、この価格はほぼゼロに等しいと言えます。
しかし防御側にとっては、膨大な人的リソースと時間を監査、修正、テストに割かねばならず、コストのバランスが完全に崩壊してしまいます。
あまりにも不条理な戦いです。攻撃者は失敗しても何の痛手も負いませんが、防御側はたった一度の油断でゲームオーバー(GAME OVER)になってしまいます。
パッチが適用されていない低権限アカウントをシステム内で1つ取られるだけで、実質的にroot権限を直取されるに等しく、即座に王手をかけられてしまうのです。
かつて、カーネルレベルのゼロデイを発掘することは、極めてコストのかかる職人技でした。トップハッカーが数ヶ月の時間を費やし、OSの深淵を熟知し、直感と試行錯誤を頼りに閃きのようなレースコンディションを捕らえる必要がありました。
しかし未来においては、おそらくPro 500xさえ購入すれば、誰もがトップクラスのハッカーになれる時代が来るのかもしれません。
防御側の冬の時代か?
ここまで見てきて、正直なところ、私は少し絶望感を覚えました。
Linuxですら蜂の巣にされるのなら、私のPCに入っているスパゲッティコードだらけのバイブコーディング(Vibe Coding)プロジェクトなんて、ひとたまりもなく崩壊してしまうのではないでしょうかo(╥﹏╥)o。
幸いなことに、今回のハンマーを最初に握ったのは修復者側であり、OpenAIもまだ良識を持ち合わせていたようです。
研究者のEric Wallace氏はSNS上で、「Patch the Planet」プロジェクトを通じて、膨大な最先端の計算資源をプロボノ(無償の公益活動)としてオープンソースエコシステムに提供していることを公表しました。
「私たちは現在、最先端の計算資源を大量に投じ、オープンソースのコードベースにおける脆弱性の発見と修復を無償で行っています」
Linuxカーネルにとどまらず、このパイプラインはすでにFirefoxやChromeにも適用されており、最近ではFirefoxにおける40件以上の脆弱性の修正を支援したばかりです。
これは、OpenAIが描く問題解決の道筋を浮き彫りにしていると言えるでしょう。
あるネットユーザーのコメントが、この本質を非常に的確に突いていました。経済的な計算を根本から覆すということです。
「OpenAIの狙いは、攻撃にかかるコストを再び跳ね上げることにある。攻撃者が脆弱性を悪用する前に、防御側を支援してパッチを当ててしまおうというわけだ」
端的に言えば、「AIの魔法には、AIの魔法で対抗する」ということです。
もちろん、これはAI企業だけが戦うべき戦争ではありません。
モデルの壁の外側で、開発者たちも決して手をこまねいていたわけではありませんでした。
10日間にわたるカーネルスキャンと人手による検証期間中、コミュニティ自体も驚くべき強靭さを示しました。
AIがこれら1000件あまりの脆弱性を検証している最中にも、世界中のLinuxメンテナーや開発者たちは、すでにアップストリームで61件の関連LPEを修正し、43件のパッチをステージング環境でテストしており、さらに300件近くのパッチがコミュニティのメーリングリストで激しくオープンに議論されていました。
人類のセキュリティコミュニティは、一度たりとも気を緩めたことはありません。
ただ今、彼らの前には、疲労を知らず、恐ろしいほどの効率を誇る「鋼のライバル」が立ちはだかっています——
世界中の開発者 vs セキュリティ界のAlphaGo。
原文:https://openai.com/index/a-thousand-fewer-paths-to-root/
著作権所有。無断での転載および使用を固く禁じます。違反した場合は法的措置をとる場合があります。
](https://www.qbitai.com/2026/11/507697.html#)
- 音声特化のPersonal Agentが登場!これこそジョブズが思い描いたSiriかもしれない2026-11-03
- 清華大・姚期智チームの新作:代数世界モデル、AIをニュートンのように思考させる2026-11-01
- 老舗コンビニのロボット販売が頓挫:ラボで1万回訓練しても、商品棚の前で瓶を落とす現実2026-11-01
- Jevの新たな成果、再びオープンソース界を沸かせる2026-11-01
QRコードをスキャンしてモーメンツでシェア
人気記事
1位の座はもらった!智元のデュアルモデルが多数のランキングを総なめ 2026-10-30
人工知能の最新トレンドを追い、テック業界の新たなブレイクスルーを届ける
量子位 QbitAI All Rights Reserved ©北京極客伙伴科技有限公司 京ICP備17005886号-1