
約2か月前、OpenAIは Daybreak for Frontline Defenders を発表し、Daybreakサイバーセキュリティモデルおよび製品へのアクセスのために10億ドル規模の助成金を提供しました。この資金はほぼ即座に効果を発揮しました。2つのチームが独立してPHPの重大なセキュリティ脆弱性を発見したのです。セキュリティ企業Califの研究者Ryan Austin氏は、OpenAIの「Patch the Planet」プロジェクトの一環として、2026年8月にGPT 5.6 Solを使用して脆弱性を発見しました。
……そして、最近Google Cloudに買収されたWizも同様の発見を行いました(Gemini 4 Argon、GPT-5.6 Sol、および自社ツールWiz Atlasを使用)。
世間の注目を集めるサイバーセキュリティの脆弱性公開には、常に多少のマーケティング的側面がつきまとうものです。本件が Log4Shell や Heartbleed といった歴史的脆弱性ほどの深刻さに達しているかどうかについては議論の余地があるものの、PHPエコシステム全体による協調的な対応が、開発者コミュニティにおける理想的なインシデント対応のあり方を示したことは疑いようがありません。
今後少なくとも1年間は、このような重大な脆弱性が継続して発見されると予想されます。しかし、脆弱性を報告した「メッセンジャー」を責めるのは筋違いです。むしろ、私たちの重要なソフトウェアが人類史上最大規模のセキュリティ監査を受けているという事実は、歓迎すべきことだと言えます。
AI Twitter ハイライト
特集:PHP2Shell —— タイムライン、主要な主張、そしてインシデント対応の裏にある複雑な実情
何が起きたのか
研究者らがPHPエンジンのメモリ破壊脆弱性2件を公表。主要CMSに対する未認証でのエクスプロイトが実証され、異例の大規模な協調対応へと発展。
-
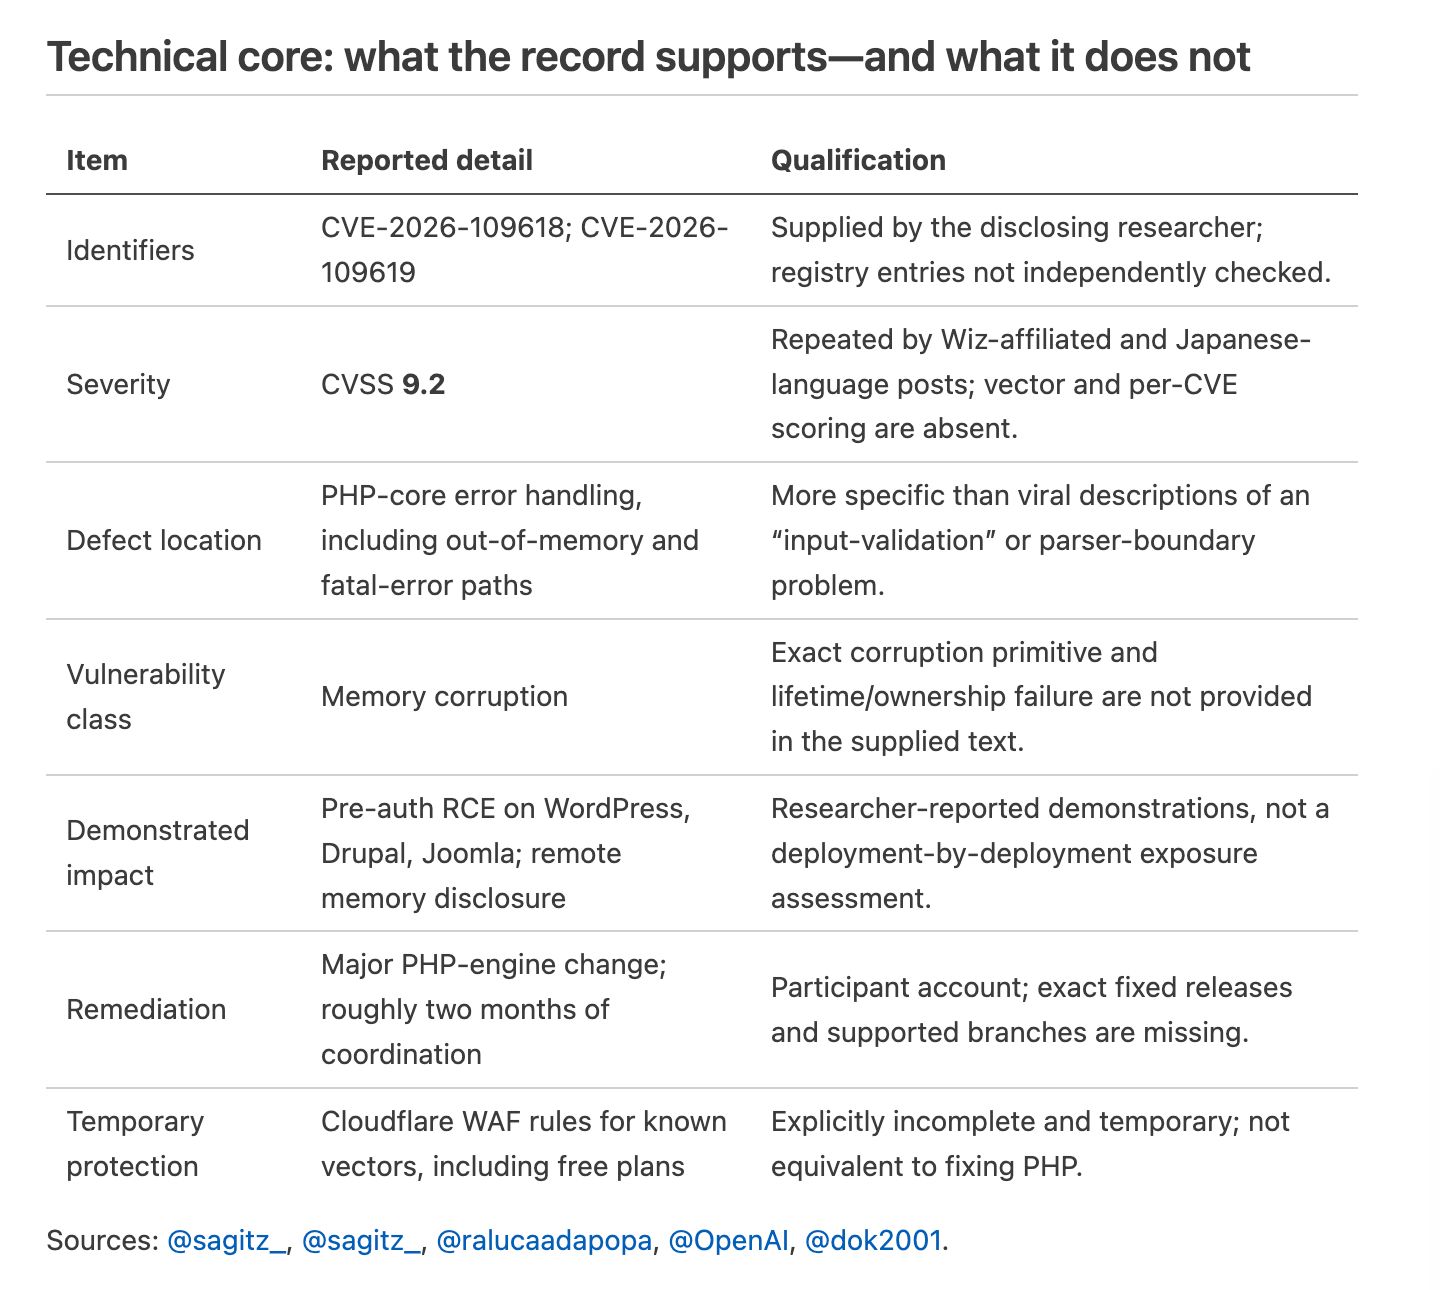
研究者らはこれらの脆弱性を「PHP2Shell」と命名し、CVE-2026-109618 および CVE-2026-109619 を割り当てました。 技術的な説明によると、欠陥はWordPressプラグインやアプリケーション自体の認証ロジックではなく、PHP内部のメモリ不足(out-of-memory)状態および致命的エラーの処理ロジックに起因しています。研究者らは、完全なリモートコード実行(RCE)および「Heartbleed型」のメモリリークの実証を報告しています。@sagitz_
-
公開された実証デモには、WordPress、Drupal、Joomlaに対する認証前リモートコード実行(pre-authentication RCE)が含まれています。 また、研究者らの発表では、任意のPHPアプリケーションに対するリモートメモリリークも主張されています。これらは研究者によって報告されたエクスプロイト成果であり、すべての本番稼働環境で即座に悪用可能な同一のRCE経路が存在すると決めつけるべきではありません。@sagitz_
-
OpenAIはCalifの研究者が同社のモデルを使用してこれらの欠陥を発見したと発表し、一方でWizも同じ脆弱性を独自に発見したと報じられています。 投稿によると、Calif / OpenAI側はGPT-5.6 Solを使用しており、Wizの関連アカウントは脆弱性の発見、エクスプロイトチェーン(exploit-chain)の開発、検知ツールの構築、パッチ検証にGemini 4 Argonを活用したと述べています。これは単一のベンダーが単独で発見・修正した事例ではなく、複数組織が協調して発見に至ったセキュリティインシデントです。@TheRundownAI, @steipete, @ralucaadapopa
-
OpenAIによると、情報公開に先立ち約2か月間にわたる協調的な修正作業が行われたとのことです。 パッチの適用にはPHPエンジンの大幅な改修が必要とされ、メンテナー、研究者、セキュリティベンダー、政府機関の間で調整が進められました。参加した研究者の1人は、パッチのサポートおよび堅牢化のためにPHP Foundationと協力したことを認めています。@OpenAI, @itszn13
-
Cloudflareは、予定されていたパッチのリリース前に第1弾となるWAF(Webアプリケーションファイアウォール)の緩和ルールを展開しました。 同社CTOは、このルールが既知のエクスプロイト攻撃ベクトルをカバーしており、無料プランを含むすべての顧客に提供され、初期の攻撃の発生に伴い継続的に更新されていると述べました。また、これらのルールは一時的な回避策にすぎないことを強調し、運用担当者に対して速やかにパッチを適用するよう呼びかけています。