
只管挖不管埋。
最近,AI找Bug这事儿显得有些割裂。
这一边,AI一朝出手“倒查”所有,先是挖出了一个PHP底层重大安全漏洞,紧接着又扒出948个Linux内核漏洞……
另一边,开源社区都快被整崩溃了:你把漏洞找出来了,倒是修啊!
昨天,网络安全公司VulnCheck发布了一份关于Anthropic**玻璃翼计划(Project Glasswing)**的成绩单。
报告显示,在玻璃翼计划推出七个月后,Claude已累计挖出了37966条候选漏洞。
但截至目前,公开记录上只有217条被修复。
VulnCheck不禁质疑,当初那个轰轰烈烈的网络安全“Mythos时代”,真的到来了吗?
3.8万个漏洞,究竟修好了多少?
先帮大家回顾一下Anthropic在今年4月高调推出的“玻璃翼计划”。
该计划旨在利用Claude大规模挖掘关键软件及开源项目中的安全漏洞,并联合科技企业与开源维护者推动漏洞修复,抢在被恶意利用之前消除安全隐患。
该名称寓意有二:一方面,安全漏洞就像玻璃翼蝶一样,藏在眼皮底下数十年却无人发现;另一方面,透明本身也是一种保护,Anthropic希望通过更透明的安全研究和漏洞披露机制,让软件系统获得更好的防护。
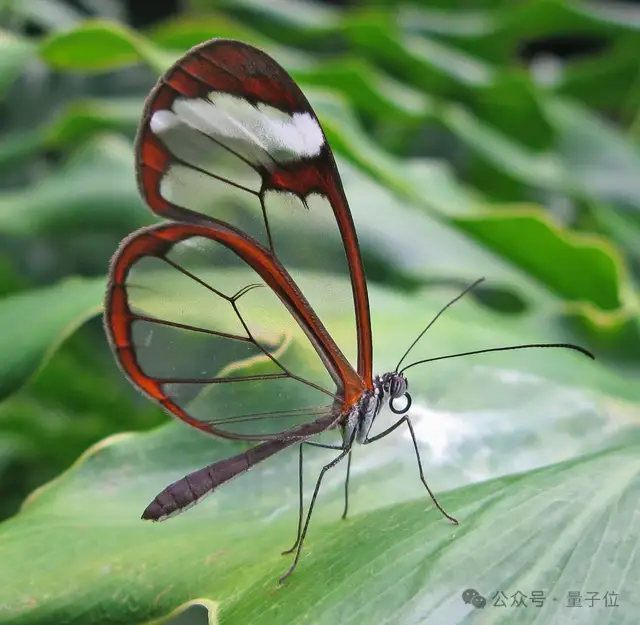
△玻璃翼蝶,学名宽纹黑脉绡蝶|图源:Wikipedia
启动之初,Anthropic宣称将提供1亿美元的模型使用额度和400万美元的开源安全捐款,同时宣布其网络安全王牌模型Claude Mythos Preview已发现了数千个高危和严重漏洞。随后该计划一呼百应,苹果、谷歌、微软、AWS、英伟达等巨头纷纷加入。
但果真如此吗?
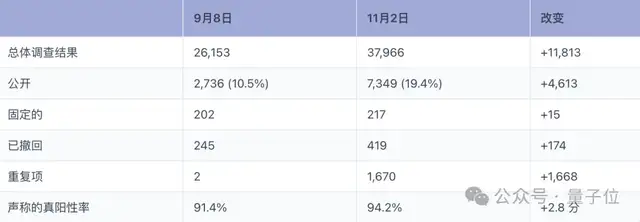
根据VulnCheck持续追踪的数据,截至11月初,Anthropic的候选发现已达37966条,但漏洞披露台账中标记为已修复的仅有217条。
与此同时,作废数据还在不断堆积,其中漏洞撤回项达419条,重复项高达1654条。
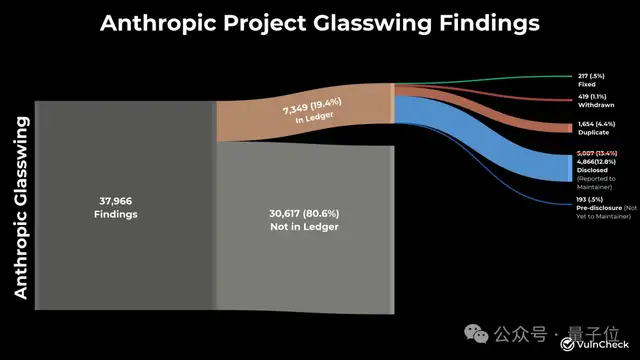
△图源:VulnCheck
这种差距还在加速扩大。
仅在最近两个月内,候选漏洞就暴增了近1.2万条,但已修复记录却仅微弱新增了15条。
此外,VulnCheck追踪到的442个归因于Anthropic的CVE(通用漏洞披露),仅占2026年全球公开CVE总量的0.5%。
 △图源:VulnCheck
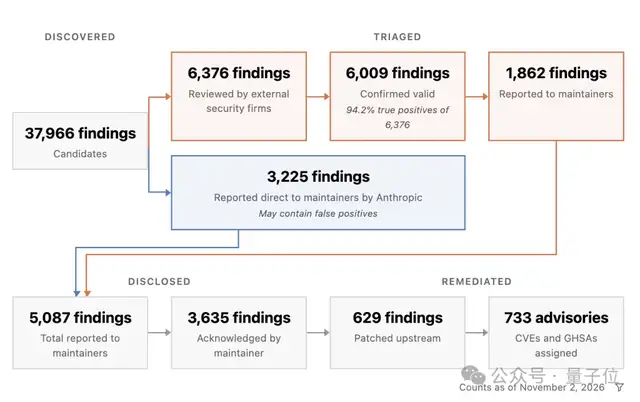
而据Anthropic官方披露的数据显示,截至11月2日,在37966项候选发现中,有6376条经过了外部安全专家审核,确认其中6009项为有效发现;目前已有5087项发现向软件维护者提交了报告,629项已获得上游补丁。
尽管统计口径不同导致修复数量存在些许差异,但双方都注意到了同一个问题:
以AI挖掘漏洞的这种强度,人工审核根本吃不消。
Anthropic自己早就意识到了这一点。官方也坦承,人工验证能力的严重瓶颈,极大地限制了漏洞的审核与披露效率。
于是在10月8日,Anthropic推出了一项名为OSS Scanner的服务。
开源项目维护者可以主动报名,让Claude免费扫描自己的代码。这样一来,模型生成的漏洞报告可以直接发送给维护者,而不必再等待Anthropic组织人工审核。
开源维护者修不过来
AI正在逼我们立即还清拖欠了40年的技术债。
在这个数据差的背后,最受罪的是开源维护者们。VulnCheck以网络数据传输工具curl为例说明了这一现状。
11月初,curl维护者Daniel Stenberg又收到了一份来自Anthropic的“大礼包”——45份漏洞报告。
而早在此之前,Daniel就在博客中写道,核心维护者已经被源源不断涌来的报告压得喘不过气:
我们的目标是别被淹死。(We aim to not drown.)
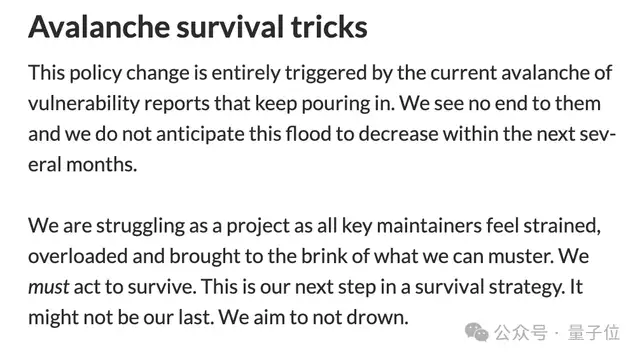
为了应对如此庞大的报告量,Daniel宣布修改curl的安全漏洞处理规则:将低危、中危漏洞改为在GitHub上公开讨论,让更多社区开发者帮忙审核。
目前,在curl已经公开的34份报告里,有19份被判定不构成安全漏洞,6份确认属于低危漏洞。
VulnCheck在报告中暗讽道,之前不是说全是严重危害吗?怎么现在看来,玻璃翼计划除了给人平添审核工作量外,好像没太大用处?
但事实上,Anthropic确实帮curl挖出过一个严重漏洞。
今年9月,Anthropic借助Claude发现了curl的一个Use-After-Free(释放后重用)内存错误。在满足特定条件时,恶意服务器甚至可能借此实现远程代码执行。
Daniel表示,这是curl多年来最严重的漏洞之一。
所以话说回来,VulnCheck的这篇报告其实也很像是在给自家打广告——因为它所批评的玻璃翼计划的痛点,恰好与VulnCheck自身提供的漏洞情报、优先级管理服务高度契合……
One More Thing
聊到这里,可能有人会想:既然Claude这么强,为什么在发现问题时不直接顺手把它修好呢?
实际上,Anthropic已经在让AI生成候选补丁了。
只不过,开发者“苦AI修Bug久矣”……正如网友所言:“让LLM生成修复程序确实不难,难的是开源项目愿不愿意采用。”
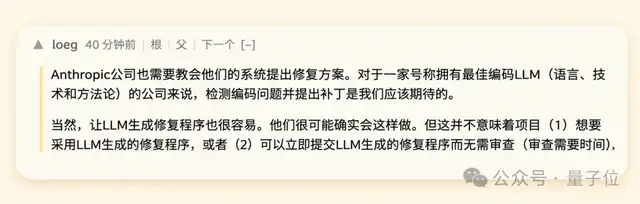
审核一份AI补丁的工作量,有时几乎相当于自己重写一份。
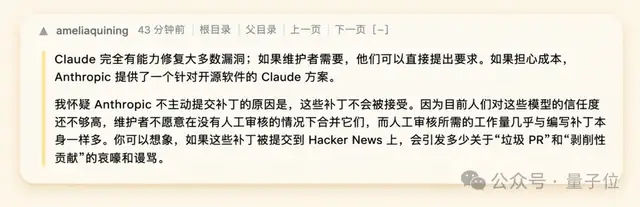
这种情况常常就像“点亮一根蜡烛,却照亮了更多黑暗”:AI发现一个问题并开始修复,但为了修复它,又往代码里加入了更多复杂的逻辑;最后修好了一个Bug,却带来了十个新问题。
“AI非常擅长添加内容,但它却意识不到有些内容其实可以被移除……”
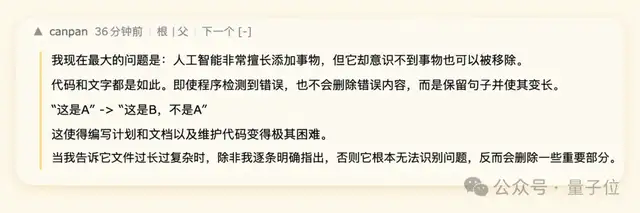
所以至少在现在,这些最强模型挖出来的坑,还得靠人类自己来填。
参考链接:
https://www.vulncheck.com/blog/anthropic-glasswing-november-update