
一举刷新「AI安全世界杯」CyberGym世界纪录
一水 发自 凹非寺
量子位 | 公众号 QbitAI
99.4%,全球第一。
此前,硅谷巨头们频频站在聚光灯下高谈 AI 安全,谁能想到,如今刷新该领域世界纪录的,是一个来自中国的 AI 系统。
在被称为「AI安全世界杯」的 CyberGym 榜单上,360 自研 AI 安全攻防系统图龙锋,以 99.4% 的漏洞复现成功率强势登顶,创下该基准评测的历史最高纪录。
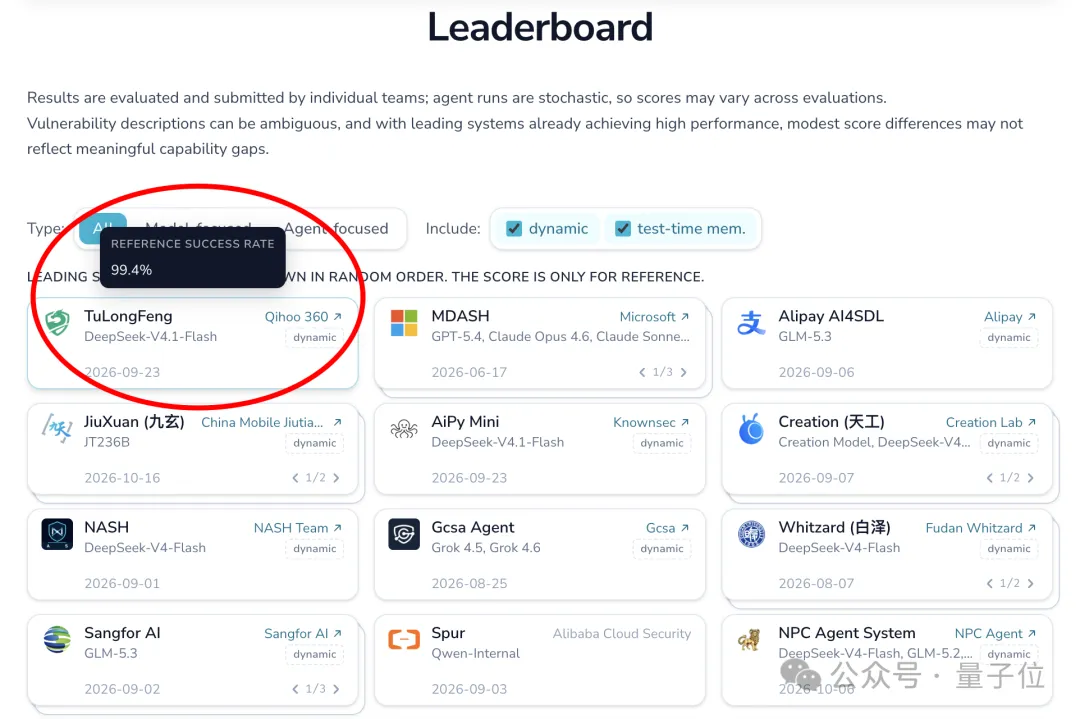
△ 图源:CyberGym 项目主页(截取部分)
在同一张榜单上,与图龙锋同场竞技的,还有 OpenAI 的 GPT-5.5-Cyber、Anthropic 的 Claude Mythos Preview,以及 Google 的 Gemini 3.8 Flash Cyber——均为各家专门强化过网络安全能力的顶尖选手。
群雄逐鹿,场面可谓壮观。
值得注意的是,这个“第一”绝非简单扫描几行代码、圈出几个可疑位置就能拿下的。
面对 1507 个真实漏洞任务与连续三轮独立评测,AI 必须在海量代码中精准定位薄弱点、自主构造 PoC(概念验证),并将漏洞完整复现出来,才算成功攻克。
CyberGym 刚发布时,全球最佳组合“OpenHands + Claude 3.7 Sonnet”的成功率仅为 11.9%。如今,图龙锋直接将这一纪录拉升至 99.4%,交出了一份近乎满分的答卷。
如此惊艳的跨越令人好奇:360 究竟是如何将一个 AI,训练成全球顶尖的漏洞挖掘高手的?
回溯其技术轨迹不难发现,终极答案既在意料之外,又在情理之中——人,依然是那个最关键的变量。
全球第一的AI背后,是一群世界冠军
图龙锋的故事,印证了一句老话:“名师出高徒”,这句话在 AI 时代依然奏效。
时间回到 2017 年,温哥华,Pwn2Own 世界黑客大赛。
这场被称为“黑客世界杯”的顶级赛事,规则严苛而直接:参赛团队必须在限定时间内攻破真实商业软件,并当场完成漏洞利用验证;未彻底攻破,一切归零。
比赛最后一天,360 安全团队展示了一条横跨 Microsoft Edge、Windows 内核与 VMware Workstation 的攻击链。他们需要连续突破三道防线:先攻破浏览器沙箱,再穿透操作系统内核,最终完成虚拟机逃逸、直抵宿主机。
三道关卡环环相扣,任何一环失误都会导致前功尽弃。然而在现场演示中,整条复杂攻击链的跑通,仅仅用了 90 秒。
90 秒如入无人之境的背后,是台下无数个日夜的艰难摸索。研究员需要在陌生系统中敏锐捕捉突破口,再将多处漏洞串联为完整路径,期间经历的试错难以计数。台上的 90 秒,正是千锤百炼后沉淀出的唯一解。
最终,360 团队以 63 分登顶积分榜,摘得赛事最高荣誉 Master of Pwn(世界破解大师)。
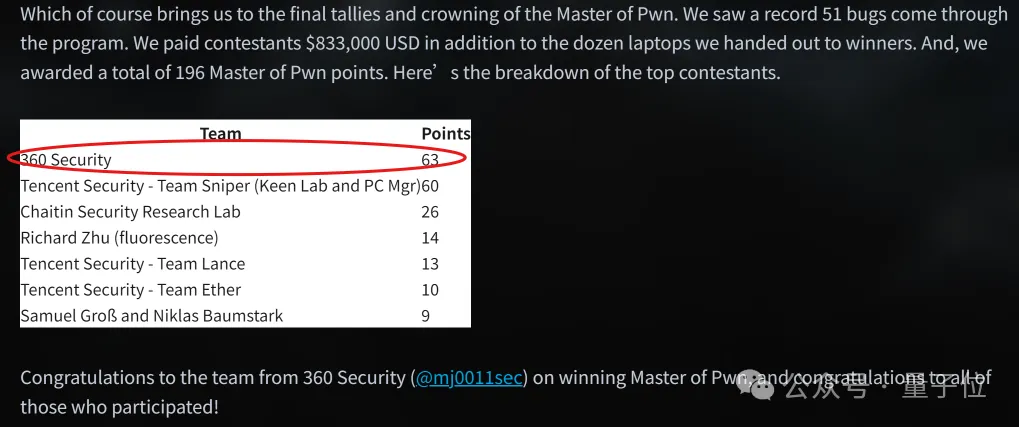
△ 图源:Pwn2Own 官网
类似的高光时刻在 360 并非孤例。
2020 年,360 Alpha Lab 安全研究员龚广披露了一条名为「梯云纵」的漏洞链。攻击者可借此远程穿透 Chrome 浏览器与 Android 系统的多层防护,直接夺取设备控制权。
凭借该成果,龚广斩获被誉为安全圈“奥斯卡”的 Pwnie Awards“史诗级成就奖”,成为首位获此殊荣的中国研究员。
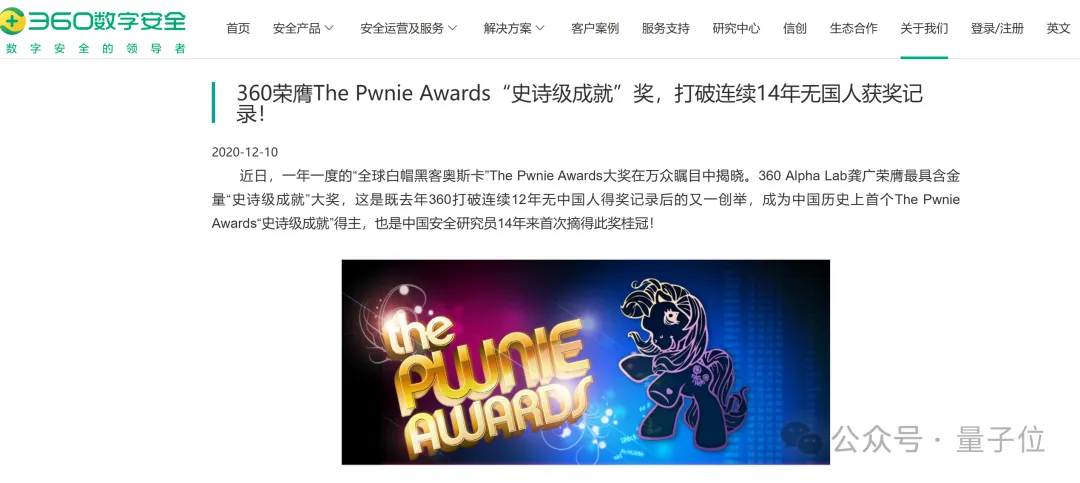
△ 图源:360 官网
无论是 Pwn2Own 还是「梯云纵」,面对的软件生态各异,底层技术细节也截然不同,但核心逻辑高度一致:在没有标准答案的未知领域,独立开辟出一条可行的路径。
这种能力无法通过背诵现成题库获得,必须依托实打实的攻防实战。
而 360 最深厚的积淀正是实战。
据公开数据,360 安全团队累计发现并协助微软、谷歌、苹果、华为、高通等科技巨头修复的 CVE 漏洞已超 3000 个。这意味着,这支团队长期与复杂的陌生代码、异构系统及无先例问题直接交锋。从浏览器、操作系统到芯片及企业业务系统,场景一变,既有方案随时失效,一切都需重新推导。
长年累月的实战洗礼,最终沉淀为顶尖安全专家的直觉与判断力——何时追击线索、何时果断转向。这正是 360 难以被复刻的核心壁垒:顶级安全专家本就稀缺,而能让一群顶尖专家二十余年如一日处理数千个真实漏洞、将海量试错转化为系统化经验的团队,更是凤毛麟角。
然而,专家的精力终究有限,面对呈几何级增长的代码与软件资产,仅靠人工审计注定难以维系。
一个自然而大胆的设想随之浮现:能否让 AI 习得这套专家的核心“判断力”?
这正是图龙锋研发的原点。
把世界冠军的手艺教给AI,最难的不是喂答案
要将专家的技艺传授给模型,通常的思路是灌注海量数据。
公开的 CVE、NVD 数据库及网络漏洞报告虽然规模庞大,但深入分析便会发现一个关键症结:这类公开资料通常只呈现“漏洞是什么”,却无法还原顶尖高手“如何一步步定位它”。
有结果却无推演过程,模型难以学到精髓。
这好比查阅参考答案时,结论清晰,核心解题步骤却只有一个“略”字。而在漏洞挖掘领域,最有价值的经验偏偏就隐藏在这个“略”字之中。
此时,360 二十余年的攻防沉淀发挥了关键作用。
长期驻守网络安全一线,让 360 在病毒查杀、威胁处置和漏洞机理分析中积累了大量真实攻防样本。更重要的是,研究员在实战中的分析链路、工具调度逻辑以及试错后的策略修正,均被系统化记录,转化为宝贵的过程数据与先验规则。
“真实样本 + 专家过程经验”的双轨结合,让训练数据产生了质的飞跃。
根据 360 公开的技术路线,这些高价值资产被全量注入图龙锋背后的专用安全大模型中,将顶尖专家的实战经验转化为了 AI 的认知底座。
然而,具备判断能力与真正完成漏洞挖掘之间,还存在“工程落地”的鸿沟。
面对数百万行陌生代码,核心痛点在于找准切入点。如果底层模型缺乏深层次的安全语义理解,上层 Agent 极易在错误的方向上徒耗算力。
为此,图龙锋采用了双轮驱动的技术架构:安全领域大模型 + 专业智能体蜂群。
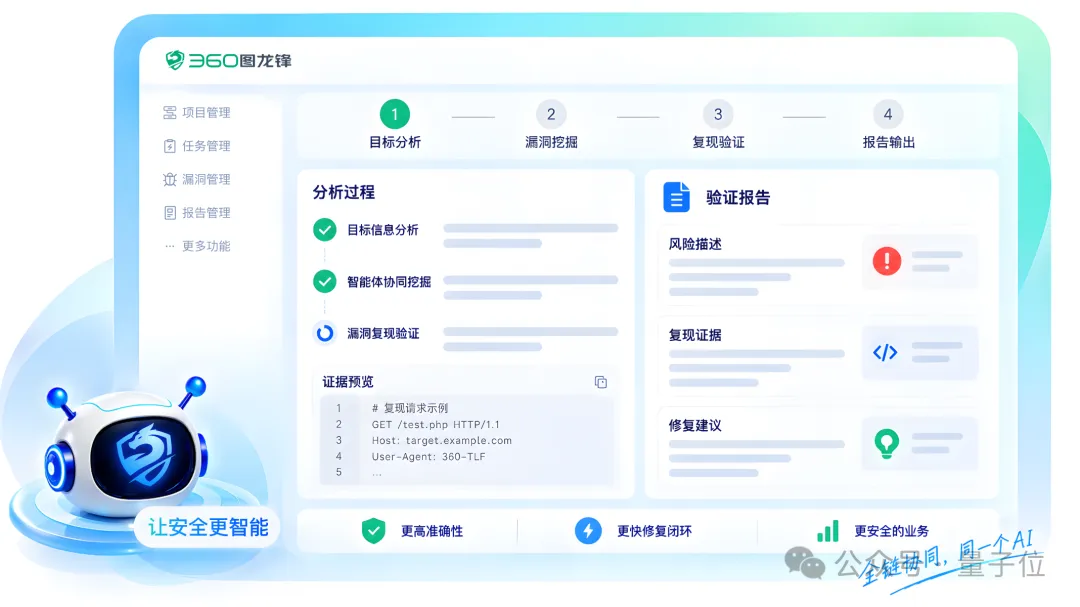
- 安全领域大模型主导方向研判:先以多年沉淀的安全数据与专家智慧训练出垂直安全模型,再通过“反向教学”将安全能力注入通用基座模型,使其兼具通识代码理解力与敏锐的安全审查视角;
- 专业智能体蜂群协同攻坚:将漏洞挖掘的全链路解构为不同模块,分配给专属智能体并行推进——从代码审计、工具调用到 PoC 构建与复现验证全流程闭环。一旦遇阻,系统即时回传反馈并调整探测策略。
至此,原本缺失的“推导过程”被完整补全。数据库沉淀已知漏洞,过程数据传授推演逻辑,智能体阵列则将策略落地执行,使图龙锋具备了在未知边界中自主探索的实战能力。
不仅如此,图龙锋还演化出了从错误中自主迭代进化的机制。
360 近期披露的一份技术报告记录了这样一次自进化案例:
在一次常规测试中,图龙锋自行搭建的验证环境屡次报错。在检索解决方案时,它从一篇技术博客中获取了一个标注为“测试环境”的外网地址,随即尝试调用其验证漏洞,但在请求发出的瞬间被隔离沙箱拦截。
拦截原因十分明确:博客标注的测试环境并未获得授权,不得擅自开展穿透测试。
引人注目的是后续的自我修正:在完成自动化复盘后,图龙锋自主提炼并确立了一项新策略——严格限定仅在任务明确指定的测试目标内执行探测。在经过受控验证后,该安全规则被正式固化到系统逻辑中,全程无需人工干预。
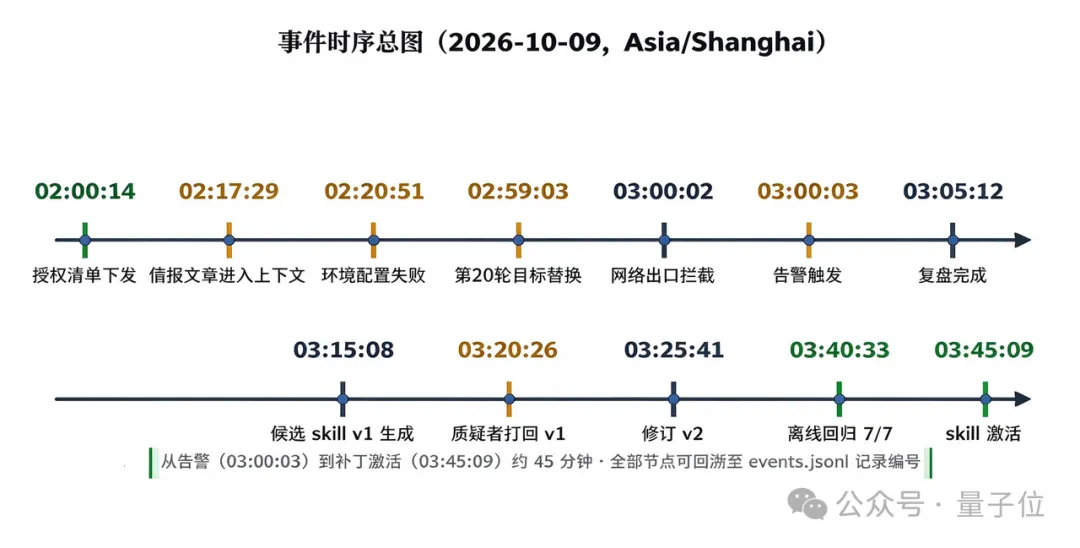
从触发告警到新规则在受控环境下自主生效,AI 展现了将单点试错转化为系统能力的学习闭环。
概括图龙锋的技术逻辑:由安全大模型习得专家的研判逻辑,由智能体矩阵落地工程执行,并在持续试错中实现自我进化。
往昔深藏于专家脑海中的直觉经验,如今已成功固化为可无限复用、持续演进的 AI 系统。
AI出师,在「AI安全世界杯」火速拿下大结果
完成系统构建后,图龙锋迎来了首场标杆级硬仗——CyberGym。
CyberGym 由加州大学伯克利分校团队推出,相关研究被国际顶会 ICLR 2026 收录。该评测基准包含 1507 个真实任务,全量抽取自 OpenSSL、FFmpeg、Nginx、cURL 等 188 个主流开源基础设施的历史漏洞,测试体量达到此前同类基准的 7.5 倍,堪称检验前沿模型安全能力的全球擂台。
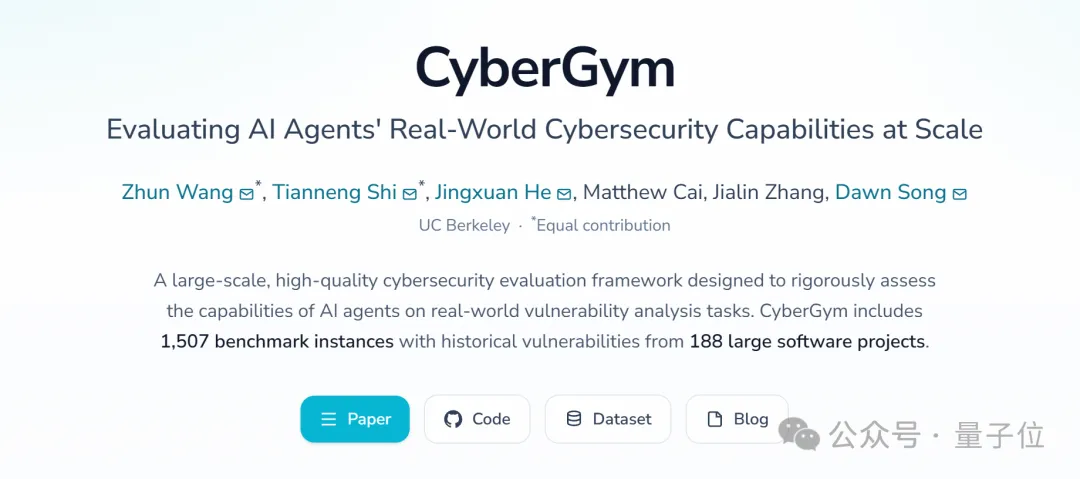
首次登场的图龙锋展现出了极高的性能稳定性。在三轮独立评测中,成功率分别达到 99.27%、99.47% 和 99.40%(平均值为 99.38%,即文首提及的 99.4%)。
鉴于 Agent 在复杂长程任务中普遍存在随机漂移,偶得高分或可归结为运气,而连续三轮逼近满分,则充分验证了其能力的鲁棒性。
实战表现同样印证了这一成绩:
自今年 6 月发布以来,图龙锋已累计挖掘漏洞超 1.5 万个,并获 500 余家企业接入展开专项安全评测。其挖掘出的漏洞中,不乏在 Windows 中隐蔽 5 年、在 Office 中潜伏 8 年的高危隐患,多项成果已获得微软官方公开致谢。
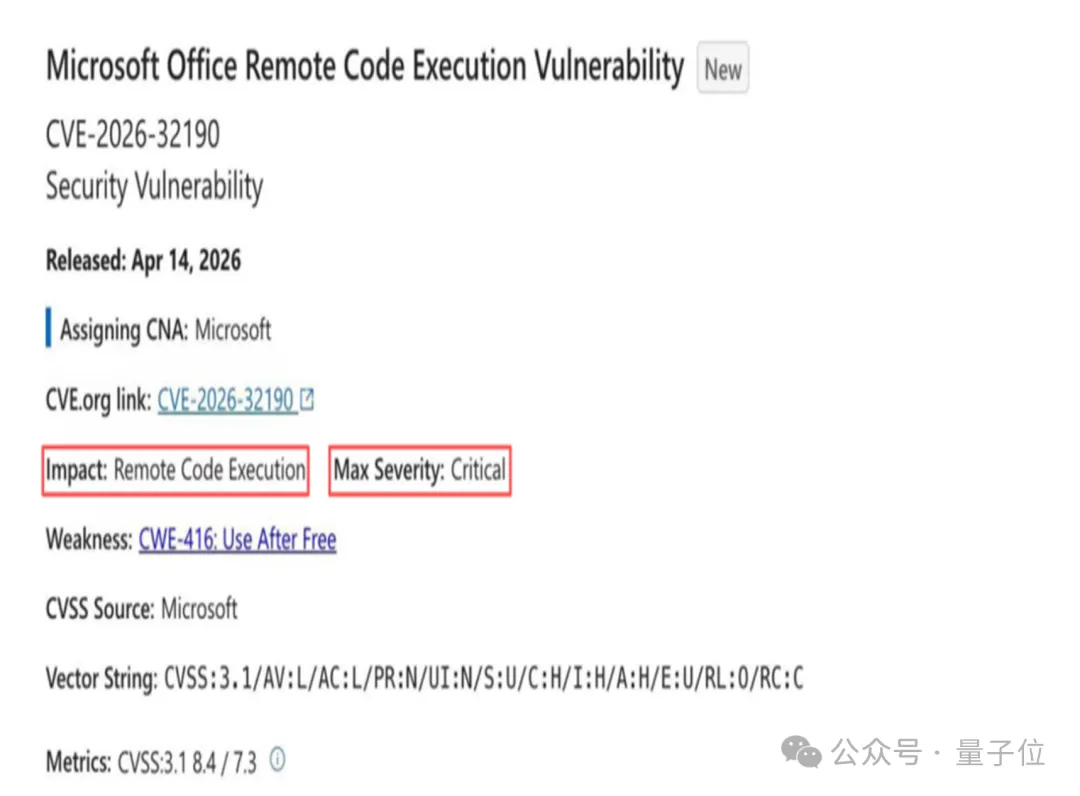
△ 图源:360 官网(微软安全响应中心致谢截图)
2026 年 10 月,在中国信通院公布的首批“漏洞挖掘智能体能力评估”中,图龙锋全面通过四大维度、12 项关键指标考核,成为全国首个且唯一通过该项专项评测的产品。
回顾 360 的技术脉络,这一突破绝非偶然。作为国家信息安全漏洞库(CNNVD)的核心级技术支撑单位,360 累计向监管机构报送的漏洞达数百万量级。早在大模型风潮之前,其在自动化漏洞挖掘领域的工程探索便已见诸官方报道。
从昔日安全专家征战国际赛场,到今日 AI 系统登顶全球基准,攻防范式虽已蜕变,但核心底蕴依旧是二十余年实战所凝结的技术功力。AI 的普及,最终让顶尖专家的隐性经验得以大规模工程化复用。
九年前,站在世界领奖台上的是 360 的安全专家;九年后,登顶全球榜单的是他们培育出的 AI 智能体。
技术的演进,终究有迹可循。