
大约 2 个月前,OpenAI 推出了 Daybreak for Frontline Defenders,提供 10 亿美元补贴用于访问 Daybreak 网络安全模型及产品。这笔资金几乎立刻发挥了作用——两个团队独立发现了 PHP 中的重大安全漏洞:安全公司 Calif 的研究人员 Ryan Austin 作为 OpenAI “Patch the Planet” 项目的一部分,于 2026 年 8 月使用 GPT 5.6 Sol 发现了漏洞:
……以及最近被 Google Cloud 收购的 Wiz(使用了 Gemini 4 Argon 和 GPT-5.6 Sol,以及他们自家的工具 Wiz Atlas)。
所有备受瞩目的网络安全漏洞披露都难免带有一点营销色彩,至于它是否达到了像 log4shell 和 心脏出血(Heartbleed) 这样知名漏洞的严重惊人程度,尚存一些争议,但毫无疑问,整个 PHP 生态系统的协同响应展现了开发者社区最理想的应对范式。
我们预计至少在未来一年内,还会陆续发现此类严重漏洞;但指责发现这些漏洞的“报信者”是错误的做法;相反,得知我们的关键软件正在接受人类历史上规模最大的安全审计,是一件值得庆幸的事。
AI Twitter 精选回顾
焦点报道:PHP2Shell——时间线、核心主张以及应急响应背后的复杂局面
发生了什么
研究人员披露了两个 PHP 引擎内存破坏漏洞,已演示可针对主流 CMS 进行未经身份验证的利用,并引发了异常广泛的协同响应。
-
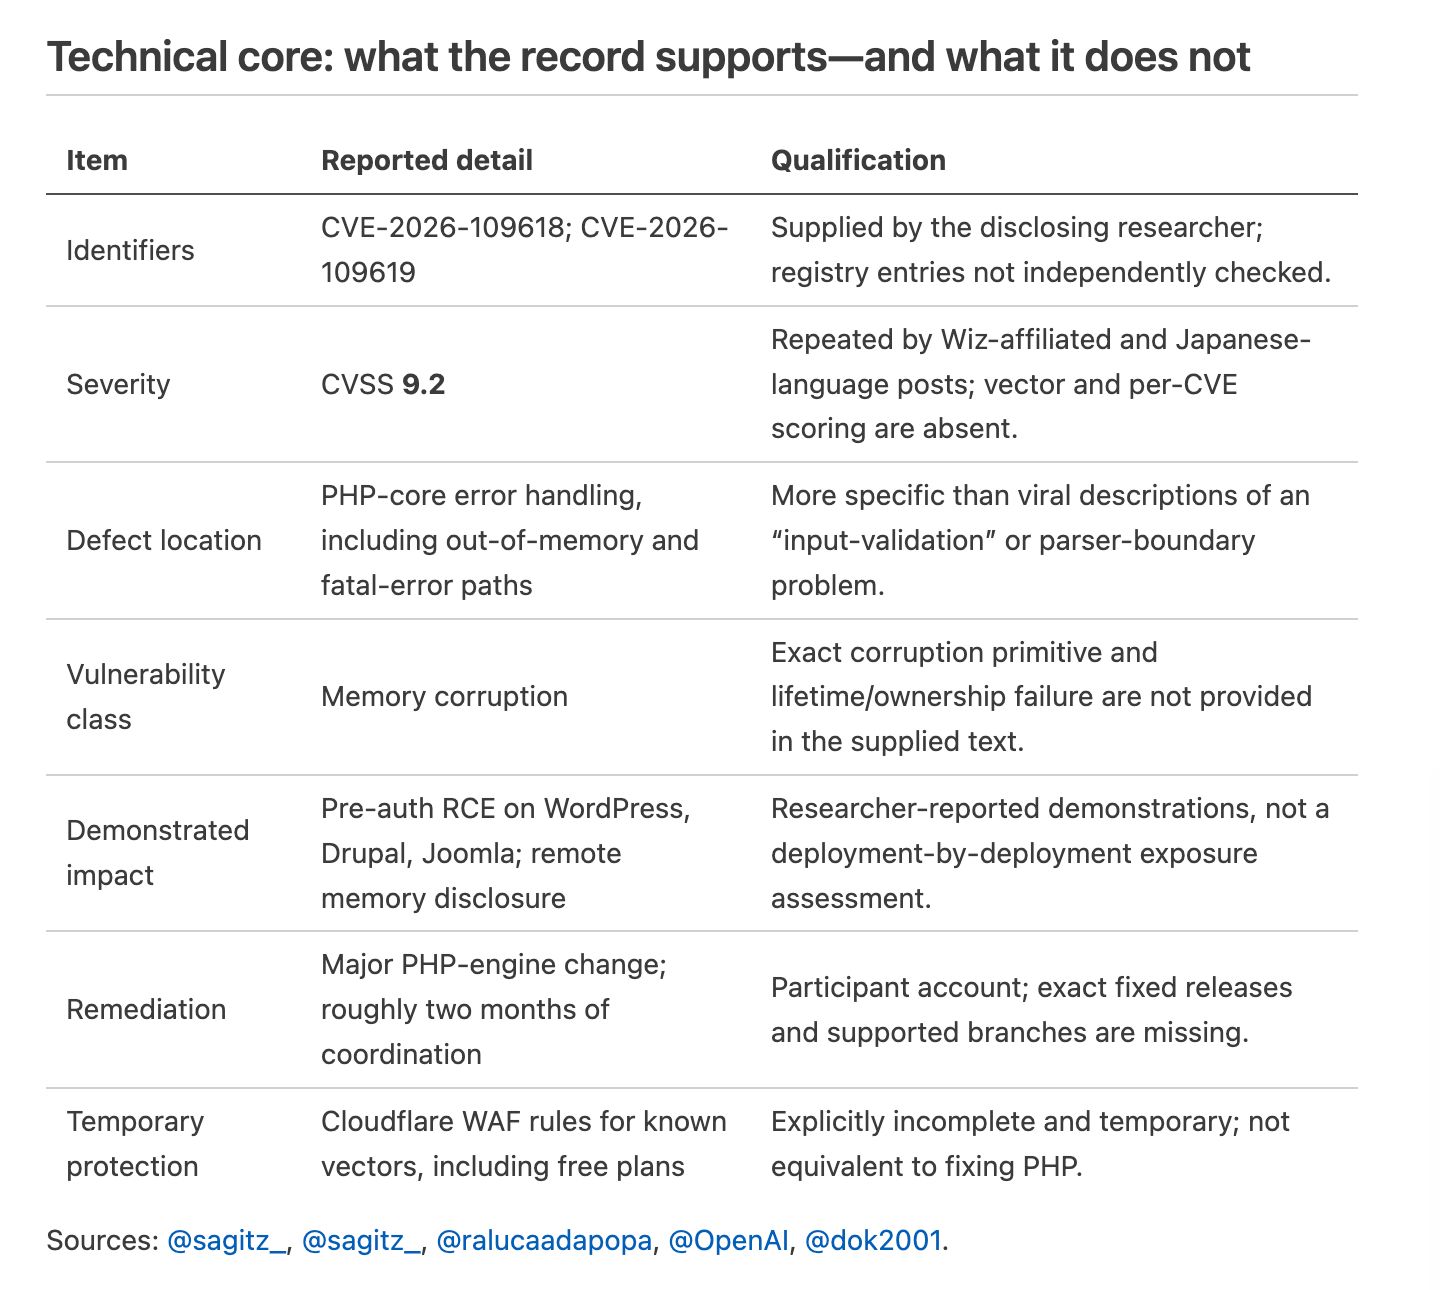
研究人员将这些漏洞命名为 PHP2Shell,并确定其编号为 CVE-2026-109618 和 CVE-2026-109619。 他们的技术描述指出缺陷出在 PHP 内部对内存不足(out-of-memory)状态和致命错误的处理逻辑中——而非 WordPress 插件或应用程序自身的身份认证逻辑中。他们报告展示了完整的远程代码执行(RCE)和“心脏出血式(Heartbleed-style)”内存泄露。@sagitz_
-
披露的利用演示包括针对 WordPress、Drupal 和 Joomla 的前置身份验证远程代码执行(pre-authentication RCE)。 研究人员的公告中还另外声称,可针对任意 PHP 应用程序进行远程内存泄露。这些是研究人员报告的漏洞利用成果;不应默认为每个实际部署环境都存在完全一致、可立即利用的 RCE 路径。@sagitz_
-
OpenAI 称 Calif 研究人员使用其模型发现了这些缺陷,而另有报道称 Wiz 也独立发现了相同的漏洞。 帖子指出 Calif/OpenAI 一侧使用了 GPT-5.6 Sol;而 Wiz 关联账号则将漏洞发现、利用链(exploit-chain)开发、检测工具构建以及补丁验证归功于 Gemini 4 Argon。这是一起多方协同发现的安全事件,而非某单一厂商独立发现并修复该问题的例证。@TheRundownAI, @steipete, @ralucaadapopa
-
OpenAI 称在披露前进行了大约两个月的协同修复。 据其表示,该补丁需要对 PHP 引擎进行重大修改,并在维护者、研究人员、安全供应商和政府部门之间进行协调。一名参与其中的研究人员证实了他们与 PHP 基金会合作以支持并加固该补丁。@OpenAI, @itszn13
-
Cloudflare 在预定的补丁发布前就部署了首批 WAF(Web 应用防火墙)缓解规则。 其 CTO 表示,规则覆盖了已知的利用攻击向量,向包括免费层在内的所有客户开放,并随着早期攻击的出现持续更新。他明确表示这些规则只是临时权宜之计,并指导运维人员及时打补丁。